Содержание статьи
PPTP (Point-to-Point Tunneling Protocol) использует комбинацию TCP и GRE для установления VPN-соединений. Основной порт TCP 1723 служит для инициализации сеанса и передачи управляющих пакетов, тогда как протокол GRE обеспечивает инкапсуляцию IP-пакетов внутри VPN-туннеля. Для корректной работы необходимо убедиться, что оба направления трафика разрешены на сетевых фильтрах и маршрутизаторах.
На стороне маршрутизатора или брандмауэра важно настроить проброс TCP-порта 1723 и разрешение GRE-пакетов (Protocol ID 47). Игнорирование этих требований часто приводит к неустойчивым соединениям или полной невозможности установить VPN. В корпоративных сетях рекомендуется использовать статические маршруты и исключения для GRE, чтобы избежать конфликтов с NAT и фильтрацией пакетов.
При диагностике проблем с PPTP стоит проверить доступность порта 1723 с помощью утилит типа telnet или nc, а также убедиться, что GRE-пакеты не блокируются промежуточными устройствами. В случае ограничений со стороны провайдера можно рассмотреть альтернативные VPN-протоколы, такие как L2TP/IPsec или OpenVPN, которые используют стандартные порты TCP/UDP и обеспечивают стабильное соединение без специальных настроек на NAT.
Стандартный порт TCP для PPTP
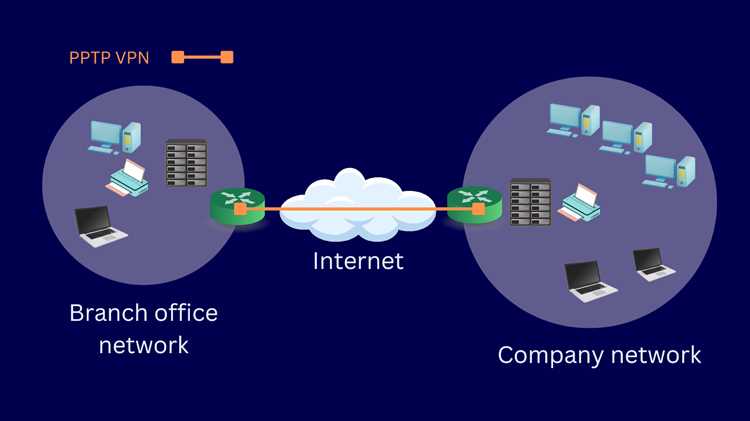
Для установления PPTP-соединения используется TCP-порт 1723. Он отвечает за инициализацию VPN-сеанса и передачу управляющих пакетов между клиентом и сервером. При блокировке или неправильной настройке этого порта туннель не может быть установлен.
На сетевых устройствах необходимо убедиться, что TCP 1723 открыт как для входящего, так и для исходящего трафика. В корпоративной сети рекомендуется настроить статический проброс порта на маршрутизаторе и исключения в брандмауэре, чтобы исключить сбои соединения.
Ниже приведены ключевые параметры порта TCP 1723 для PPTP:
| Параметр | Значение | Описание |
|---|---|---|
| Порт | 1723 | Используется для инициализации VPN-сеанса и передачи управляющих пакетов |
| Протокол | TCP | Обеспечивает надежную доставку данных управления PPTP |
| Направление | Входящее/Исходящее | Необходим доступ в обоих направлениях для корректной работы VPN |
| Использование в NAT | Проброс порта | Необходимо на маршрутизаторах, чтобы пакеты могли пройти через NAT |
При проверке соединения можно использовать утилиты telnet или nc для подтверждения доступности TCP 1723. Если порт недоступен, PPTP-туннель не устанавливается, что требует корректировки настроек сетевого оборудования.
Протокол GRE и его роль в PPTP
Протокол GRE (Generic Routing Encapsulation) используется PPTP для инкапсуляции IP-пакетов внутри VPN-туннеля. В отличие от TCP 1723, который передает управляющие пакеты, GRE обеспечивает передачу данных пользователя по защищенному каналу.
GRE не использует порты в традиционном понимании, идентифицируется через Protocol ID 47 в IP-заголовке. Это значит, что стандартные проверки портов не применимы, и сетевые устройства должны поддерживать пропуск пакетов с идентификатором 47.
Для корректной работы PPTP через NAT необходимо настроить маршрутизаторы так, чтобы GRE-пакеты могли проходить без изменения заголовков. Если GRE блокируется, соединение устанавливается, но передача данных не происходит, что проявляется в зависании туннеля после аутентификации.
Рекомендации по проверке GRE:
- Использовать утилиты типа ping с поддержкой GRE или специальные сетевые анализаторы для подтверждения прохождения пакетов.
- На маршрутизаторах с NAT включать поддержку PPTP Passthrough, чтобы GRE пакеты корректно инкапсулировались и передавались клиенту.
- Проверять настройки брандмауэра на предмет блокировки Protocol ID 47 в обеих направлениях.
Использование порта 1723 в настройках маршрутизатора
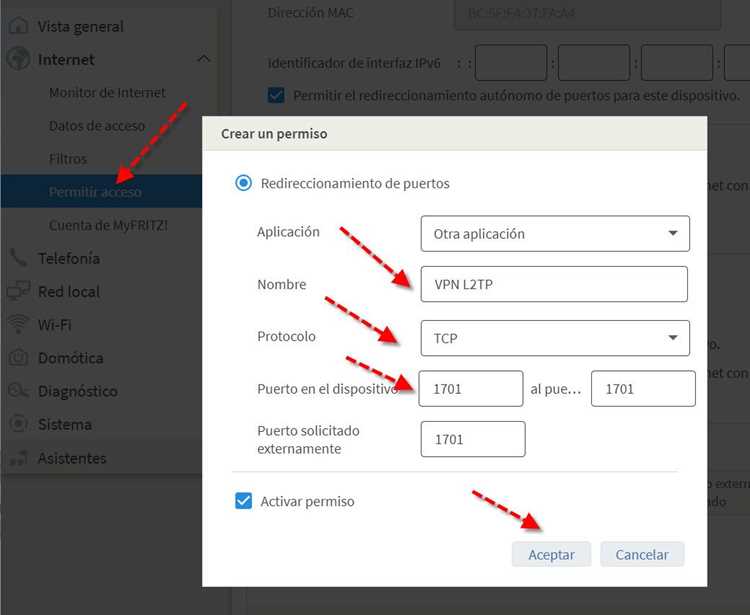
Для организации PPTP-соединения на маршрутизаторе необходимо открыть TCP-порт 1723. Этот порт отвечает за инициализацию туннеля и передачу управляющих пакетов между клиентом и сервером.
Рекомендуется настроить проброс порта (port forwarding) на внутренний IP-адрес VPN-сервера. Без этого настройки пакеты, направленные на порт 1723, не достигнут сервера, что приведет к невозможности установления соединения.
Также важно включить поддержку PPTP Passthrough, если маршрутизатор работает с NAT. Эта функция обеспечивает корректную обработку GRE-пакетов, которые не используют порты, но необходимы для передачи данных через туннель.
Пример настройки:
- Внешний порт: 1723 TCP
- Внутренний IP: IP-адрес VPN-сервера
- Протокол: TCP
- Включение PPTP Passthrough для GRE (Protocol ID 47)
После настройки следует проверить доступность порта с помощью утилит telnet или nc. Если порт закрыт, соединение PPTP не установится, даже при правильной конфигурации клиента.
Особенности прохождения PPTP через NAT
PPTP использует TCP-порт 1723 для управления соединением и протокол GRE (Protocol ID 47) для передачи данных. NAT не поддерживает инкапсуляцию GRE по умолчанию, что может блокировать передачу данных через VPN-туннель.
Для корректной работы PPTP через NAT необходимо включить функцию PPTP Passthrough на маршрутизаторе. Она обеспечивает модификацию заголовков пакетов и сопоставление GRE с соответствующим TCP-сеансом, что позволяет передавать данные без потерь.
При настройке корпоративных маршрутизаторов рекомендуется:
- Разрешить входящий и исходящий TCP 1723 для VPN-клиентов.
- Включить PPTP Passthrough для GRE-пакетов.
- Использовать статические NAT-записи, если необходимо одновременное подключение нескольких клиентов PPTP.
- Проверять прохождение GRE с помощью сетевых анализаторов или утилит диагностики VPN.
Без этих настроек туннель может устанавливаться, но передача данных останется заблокированной, что проявляется в зависании соединения после успешной аутентификации.
Применение PPTP в корпоративных сетях
PPTP используется для организации удаленного доступа сотрудников к внутренней сети компании. Он позволяет подключаться к ресурсам через интернет, сохраняя управление корпоративными данными на сервере.
Для безопасной работы в корпоративной среде необходимо:
- Открыть TCP-порт 1723 и разрешить GRE (Protocol ID 47) на корпоративных маршрутизаторах и брандмауэрах.
- Настроить статические маршруты для VPN-серверов, чтобы избежать конфликтов с NAT и локальными сетями.
- Ограничить доступ через PPTP только доверенным клиентам с использованием строгой аутентификации.
- Мониторить активные соединения и проверять логи для выявления несанкционированного доступа.
Несмотря на простоту настройки, PPTP в корпоративной сети рекомендуется использовать только для внутренних тестов и удаленного доступа сотрудников, так как протокол имеет известные уязвимости и ограниченные возможности шифрования.
Блокировка портов и влияние на соединение PPTP
Блокировка TCP-порта 1723 или GRE-пакетов (Protocol ID 47) полностью препятствует установке PPTP-соединения. TCP 1723 отвечает за управление туннелем, а GRE – за передачу данных, поэтому любое ограничение приводит к зависанию туннеля после аутентификации.
Для диагностики и устранения проблем рекомендуется:
- Проверить доступность TCP 1723 с помощью telnet или nc.
- Проверить прохождение GRE с помощью сетевых анализаторов или специальных утилит.
- На маршрутизаторах и брандмауэрах открыть порт 1723 для входящего и исходящего трафика.
- Включить PPTP Passthrough для корректной работы GRE через NAT.
- Если доступ ограничен провайдером, рассмотреть использование альтернативных VPN-протоколов (L2TP/IPsec, OpenVPN).
Без этих мер PPTP-соединение может частично устанавливаться (проходит аутентификация), но передача данных не будет работать, что делает VPN недоступным для пользователей.
Проверка доступности TCP 1723 и GRE
Для корректной работы PPTP необходимо убедиться в доступности TCP-порта 1723 и прохождении GRE-пакетов (Protocol ID 47). TCP 1723 отвечает за управление туннелем, а GRE – за передачу пользовательских данных.
Проверка TCP 1723 выполняется с помощью утилит telnet или nc:
- telnet IP-адрес 1723 – проверяет доступность порта с удаленного узла.
- nc -vz IP-адрес 1723 – позволяет убедиться в открытости порта и корректной установке TCP-сеанса.
Для проверки GRE необходимо использовать сетевые анализаторы или специализированные утилиты, так как этот протокол не оперирует стандартными портами:
- Сетевые анализаторы типа Wireshark позволяют отследить прохождение GRE-пакетов между клиентом и сервером.
- На маршрутизаторах с NAT следует включить PPTP Passthrough и убедиться, что Protocol ID 47 не блокируется брандмауэром.
Регулярная проверка доступности TCP 1723 и GRE предотвращает проблемы с зависанием туннеля и обеспечивает стабильное соединение PPTP.
Альтернативные протоколы при ограничении PPTP
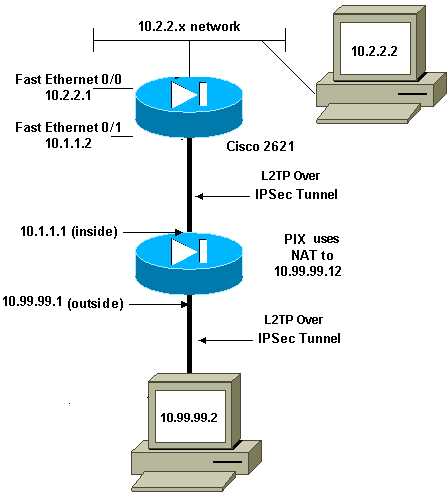
Если TCP 1723 или GRE блокируются провайдером или сетевыми устройствами, PPTP-соединение невозможно. В таких случаях применяются альтернативные VPN-протоколы, использующие стандартные порты и обходящие ограничения NAT.
Основные варианты:
- L2TP/IPsec
- Использует UDP-порты 500 (IKE), 1701 (L2TP) и 4500 (NAT-T).
- Обеспечивает шифрование IPsec и прохождение через NAT без специальных настроек GRE.
- OpenVPN
- Работает через TCP или UDP, обычно порт 1194.
- Проходит через большинство NAT и брандмауэров.
- Поддерживает шифрование и аутентификацию на уровне TLS.
- WireGuard
- Использует UDP-порт 51820 по умолчанию.
- Обеспечивает высокую скорость и простую настройку через статические ключи.
Выбор протокола зависит от требований к шифрованию, совместимости с клиентскими устройствами и возможности обхода сетевых ограничений. Настройка статических портов и правил NAT рекомендуется для стабильной работы VPN при замене PPTP.
Вопрос-ответ:
Для чего в PPTP используется порт TCP 1723?
Порт TCP 1723 служит для инициализации VPN-сеанса и передачи управляющих пакетов между клиентом и сервером. Без открытого порта туннель не может быть установлен, даже если GRE-пакеты проходят через сеть.
Почему GRE-пакеты блокируются через NAT?
GRE-пакеты идентифицируются через Protocol ID 47 и не используют стандартные порты. NAT без поддержки PPTP Passthrough не знает, как сопоставить GRE-пакеты с TCP-сеансом, поэтому данные пользователя не проходят через туннель, что приводит к зависанию соединения после аутентификации.
Как проверить доступность TCP 1723 и GRE на маршрутизаторе?
Для проверки TCP 1723 используют утилиты telnet или nc, например, telnet IP-адрес 1723. Для GRE применяют сетевые анализаторы типа Wireshark, чтобы отследить прохождение пакетов с Protocol ID 47. Также проверяют настройки PPTP Passthrough на маршрутизаторе.
Какие альтернативные протоколы подходят при ограничении PPTP?
Если TCP 1723 или GRE блокируются, используют L2TP/IPsec (UDP 500, 1701, 4500), OpenVPN (TCP/UDP 1194) или WireGuard (UDP 51820). Они проходят через NAT и брандмауэры без специальных настроек GRE, обеспечивая шифрование и стабильное соединение.
Как настроить PPTP в корпоративной сети для нескольких удаленных пользователей?
Необходимо открыть TCP 1723 и разрешить GRE на брандмауэре и маршрутизаторе, включить PPTP Passthrough для NAT, настроить статические маршруты и ограничить доступ только доверенным клиентам. Логи соединений следует контролировать для выявления несанкционированного доступа.
Почему PPTP использует одновременно TCP 1723 и GRE, и чем это важно для соединения?
PPTP использует TCP-порт 1723 для передачи управляющих пакетов, которые инициализируют туннель и поддерживают сеанс между клиентом и сервером. Протокол GRE (Protocol ID 47) передает сами данные пользователя внутри туннеля. Если TCP 1723 открыт, но GRE блокируется, туннель устанавливается, но передача данных не происходит. Поэтому при настройке PPTP важно убедиться, что TCP 1723 доступен и что сетевое оборудование поддерживает прохождение GRE-пакетов, например, через включение PPTP Passthrough на маршрутизаторах с NAT. Без такой конфигурации соединение будет неполным, что проявляется в зависании VPN после аутентификации.

 Загрузка...