Содержание статьи
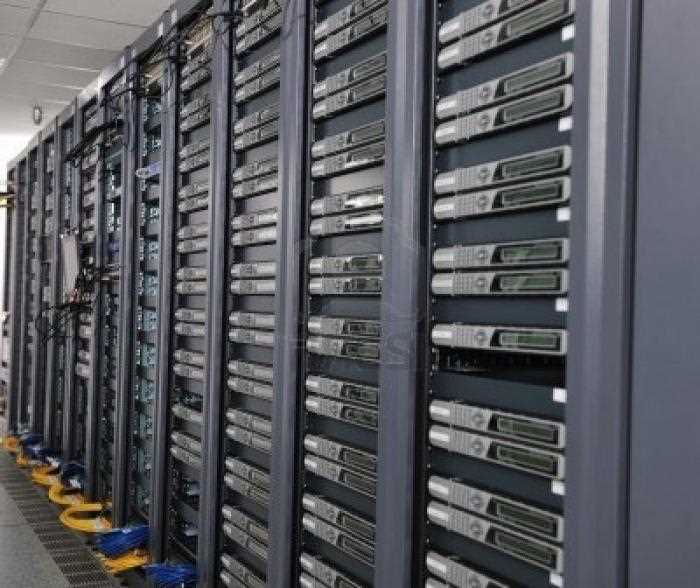
Собственный сервер – это не абстрактный «компьютер помощнее», а набор точно подобранных компонентов под конкретную нагрузку: файловое хранилище, веб-приложения, виртуализация или резервное копирование. Ошибка на этапе планирования почти всегда приводит либо к переплате, либо к нехватке ресурсов через несколько месяцев. Например, для небольшого домашнего NAS достаточно 4–8 ГБ ECC-памяти и процессора с TDP до 35–65 Вт, тогда как сервер под виртуальные машины потребует от 32 ГБ ОЗУ и поддержки аппаратной виртуализации.
Ключевое отличие серверной сборки – приоритет стабильности и предсказуемости над максимальной производительностью. Использование материнских плат с поддержкой ECC, контроллеров SATA/HBA вместо дешёвых RAID-чипов и блоков питания с сертификатом 80+ Gold снижает риск сбоев при круглосуточной работе. Практика показывает, что экономия на питании и охлаждении – самая частая причина нестабильных серверов, особенно при нагрузке 24/7.
Выбор накопителей напрямую влияет на скорость и надёжность. Для системы и сервисов разумно использовать NVMe SSD объёмом 250–500 ГБ, а для данных – отдельный массив из HDD или SSD с расчётом не менее 20–30% свободного пространства. Отказ от «десктопных» жёстких дисков в пользу моделей с пометкой NAS или Enterprise уменьшает вероятность деградации при постоянных операциях чтения и записи.
Программная часть не менее важна, чем железо. Установка серверной ОС (например, Linux-дистрибутивов с LTS-поддержкой) требует продуманной схемы разделов, отдельного пользователя для администрирования и немедленной настройки SSH-доступа по ключам. Базовые меры – отключение входа по паролю, обновление ядра и включение файрвола – должны быть выполнены сразу после первого запуска, а не «когда появится время».
Сборка собственного сервера даёт полный контроль над данными, ресурсами и масштабированием. При грамотном подходе система работает годами без вмешательства, потребляя предсказуемое количество энергии и не требуя экстренных апгрейдов. Эта статья пошагово разберёт весь процесс – от расчёта требований до первичной настройки безопасности – без лишней теории и абстрактных советов.
Вот детальный план информационной статьи из 6 узких и прикладных заголовков без подзаголовков. Каждый пункт ориентирован на практические действия, а не на общую теорию:
Первый раздел посвящён точному определению задач сервера и расчёту минимальных требований к аппаратным ресурсам. В нём разбирается, как связать тип нагрузки с количеством ядер CPU, объёмом оперативной памяти и требованиями к дисковой подсистеме, чтобы избежать избыточной конфигурации или нехватки ресурсов при росте нагрузки.
Во втором разделе рассматривается выбор конкретных комплектующих: процессора с поддержкой виртуализации, материнской платы с ECC и достаточным числом SATA или PCIe-линий, оптимального объёма оперативной памяти и типов накопителей. Уделяется внимание совместимости компонентов и реальным сценариям их использования.
Третий раздел описывает подбор корпуса, блока питания и системы охлаждения с расчётом на непрерывную работу 24/7. Приводятся рекомендации по запасу мощности БП, организации воздушных потоков и снижению шума без ущерба для температурных режимов.
Четвёртый раздел фокусируется на физической сборке сервера: порядке установки компонентов, правильном подключении питания и накопителей, проверке BIOS/UEFI и первичном тестировании стабильности перед установкой операционной системы.
Пятый раздел раскрывает процесс установки серверной операционной системы, включая подготовку загрузочного носителя, разметку дисков, выбор файловой системы и базовую сетевую конфигурацию для дальнейшего администрирования.
Шестой раздел посвящён первичной настройке безопасности, сети и удалённого доступа: созданию отдельных пользователей, настройке SSH по ключам, ограничению открытых портов и подготовке сервера к эксплуатации без физического доступа.
Определение задач сервера и расчёт минимальных требований к железу
Сборка сервера начинается с фиксации задач, которые он будет выполнять постоянно, а не «в теории». Каждая дополнительная функция увеличивает требования к процессору, памяти и дисковой подсистеме. Ошибка на этом этапе приводит либо к нехватке ресурсов, либо к бессмысленному перерасходу бюджета.
На практике задачи сервера чаще всего укладываются в несколько прикладных сценариев:
- файловое хранилище и резервное копирование;
- веб-сервер для сайтов и API;
- сервер баз данных;
- виртуализация и контейнеры;
- медиасервер и стриминг;
- внутренние сервисы и тестовые среды.
Для каждого сценария требуется разный баланс ресурсов. При расчёте процессора ориентируются не на частоту, а на количество ядер и поддержку аппаратной виртуализации:
- файловый сервер – 2–4 ядра, низкий TDP, приоритет энергоэффективности;
- веб-сервер с несколькими сайтами – 4–6 ядер с хорошей однопоточной производительностью;
- виртуализация – от 8 ядер с поддержкой VT-x/AMD-V и IOMMU;
- медиасервер – наличие аппаратного кодирования (Quick Sync или аналог).
Объём оперативной памяти рассчитывается из постоянной нагрузки, а не пиковых значений. Минимальные ориентиры:
- простое файловое хранилище – 4–8 ГБ;
- веб-сервер и лёгкие сервисы – 8–16 ГБ;
- базы данных – от 16 ГБ с запасом под кэш;
- виртуальные машины – не менее 8 ГБ на каждую VM плюс 20–30% резерва.
Для серверов с непрерывной работой рекомендуется использовать ECC-память, если это поддерживается платформой. Она снижает риск скрытых ошибок, особенно при длительной нагрузке и большом объёме ОЗУ.
Дисковая подсистема проектируется исходя из типа данных и интенсивности операций:
- системный диск – SSD или NVMe объёмом 240–500 ГБ;
- данные и бэкапы – отдельные накопители с запасом по объёму не менее 30%;
- базы данных – SSD с высокой IOPS и стабильной скоростью записи;
- архивы – HDD с расчётом на последовательное чтение.
Нагрузка на сеть также должна быть определена заранее. Для локального хранилища и резервного копирования оправдан интерфейс 2.5–10 Гбит/с, тогда как для удалённого доступа и веб-сервисов достаточно стабильного гигабитного соединения с низкими задержками.
Итоговый расчёт требований фиксируется в виде минимальной конфигурации, которая гарантированно выдерживает текущую нагрузку и имеет резерв для роста. Только после этого имеет смысл переходить к выбору конкретных комплектующих.
Выбор комплектующих: процессор, материнская плата, память и накопители
Процессор для сервера подбирается по числу ядер, поддержке нужных инструкций и теплопакету. Для круглосуточной работы предпочтительны модели с TDP до 65 Вт, которые проще охлаждать и которые стабильнее держат частоты под постоянной нагрузкой. Обязательные требования – поддержка виртуализации (Intel VT-x или AMD-V), а для работы с несколькими сетевыми и дисковыми устройствами – IOMMU.
- 2–4 ядра – файловые серверы и резервное копирование;
- 4–6 ядер – веб-приложения и внутренние сервисы;
- 8 и более ядер – виртуальные машины и контейнеры;
- аппаратное кодирование – медиасерверы и стриминг.
Материнская плата определяет возможности расширения и стабильность системы. Приоритет – серверные или полу-серверные чипсеты с поддержкой ECC-памяти, достаточным числом SATA-портов и как минимум одним слотом PCIe x8 или x16 для контроллера или сетевой карты. Важно наличие полноценного UEFI с настройками энергопотребления и удалённого управления.
- поддержка ECC UDIMM или RDIMM;
- 6–8 SATA-портов без дополнительных контроллеров;
- минимум один слот PCIe для HBA или 10G-сети;
- сетевой адаптер от Intel или Broadcom.
Оперативная память выбирается не по максимальной частоте, а по объёму и надёжности. Для серверов с длительным аптаймом предпочтительна ECC-память, даже если производительность немного ниже. Использование двух или четырёх модулей вместо одного позволяет задействовать многоканальный режим и снизить нагрузку на каждый модуль.
- минимум 8 ГБ для базовых сервисов;
- 16–32 ГБ для баз данных и нескольких сервисов;
- 32 ГБ и более для виртуализации;
- резерв 20–30% от расчётного объёма.
Накопители подбираются раздельно для системы и данных. Системный диск должен быть быстрым и предсказуемым по задержкам, поэтому предпочтение отдаётся NVMe или SATA SSD. Для хранения данных используются отдельные накопители с расчётом на постоянную нагрузку и ресурс перезаписи.
- SSD 240–500 ГБ под систему и приложения;
- отдельные SSD для баз данных и журналов;
- HDD классов NAS или Enterprise для хранения;
- отказ от «десктопных» дисков при 24/7 нагрузке.
При планировании массива важно закладывать не менее 30% свободного пространства и учитывать возможность дальнейшего расширения. Материнская плата и корпус должны позволять добавить накопители без полной пересборки сервера.
Подбор корпуса, блока питания и системы охлаждения для круглосуточной работы
Корпус сервера должен обеспечивать стабильный воздушный поток, простой доступ к компонентам и возможность масштабирования. Для домашнего или офисного сервера оптимальны корпуса формата Mini Tower или Midi Tower с прямым забором воздуха спереди и выбросом сзади. Минимальное требование – установка не менее двух вентиляторов диаметром 120 или 140 мм, что снижает обороты и уровень шума при постоянной работе.
При выборе корпуса важно заранее учитывать количество накопителей и их охлаждение. Плотная установка HDD без направленного потока воздуха приводит к перегреву и ускоренному износу.
| Компонент | Практические требования для 24/7 |
|---|---|
| Корпус | Поддержка 4–8 накопителей, сетчатая передняя панель, место под 120/140 мм вентиляторы |
| Блок питания | Сертификат 80+ Gold, запас мощности 30–40%, одна мощная линия +12V |
| Охлаждение | Башенный кулер или несколько корпусных вентиляторов с низкими оборотами |
Блок питания – критически важный элемент для сервера, так как нестабильное питание вызывает ошибки накопителей и самопроизвольные перезагрузки. Мощность рассчитывается не по максимальным значениям видеокарт, а по суммарному потреблению CPU, накопителей и периферии с обязательным запасом. Для большинства серверов без GPU достаточно 450–650 Вт, но с обязательным сертификатом 80+ Gold или выше.
Предпочтение стоит отдавать моделям с одной мощной линией +12V и японскими конденсаторами. Модульные кабели упрощают укладку и улучшают циркуляцию воздуха внутри корпуса.
Система охлаждения должна быть рассчитана на постоянную нагрузку, а не на кратковременные пики. Для процессоров с TDP до 65 Вт достаточно качественного башенного кулера с тепловыми трубками и вентилятором 120 мм. Использование дешёвых боксовых кулеров допустимо только при низкой нагрузке и хорошем корпусном охлаждении.
Правильно подобранные корпус, блок питания и охлаждение обеспечивают стабильную температуру компонентов, предсказуемое энергопотребление и отсутствие деградации оборудования при длительной непрерывной работе.
Физическая сборка сервера и первичная проверка работоспособности
Сборку сервера начинают с установки процессора и оперативной памяти на материнскую плату вне корпуса. Это снижает риск повреждения сокета и упрощает контроль правильной фиксации компонентов. Процессор устанавливается строго по ключам, без усилий; прижимной механизм должен закрываться плавно. Термопаста наносится тонким слоем по центру крышки процессора, после чего устанавливается кулер с равномерным прижимом.
Материнская плата монтируется в корпус только после установки стоек под форм-фактор платы. Отсутствие или лишние стойки часто становятся причиной короткого замыкания. Кабели питания CPU и ATX прокладываются заранее, чтобы не перегибать их после установки накопителей.
Накопители устанавливаются с учётом охлаждения и удобства обслуживания. Между жёсткими дисками рекомендуется оставлять зазор для воздушного потока, а крепление выполнять с использованием антивибрационных прокладок. SATA-кабели подключаются последовательно, начиная с младших портов, чтобы упростить дальнейшую диагностику.
После механической сборки выполняется первичный запуск без установки операционной системы. На этом этапе проверяются базовые параметры:
Корректное определение процессора и объёма памяти в BIOS/UEFI, стабильное напряжение питания, отсутствие ошибок POST и корректная работа корпусных вентиляторов. Температура процессора в простое не должна превышать 35–45 °C при нормальной комнатной температуре.
Перед продолжением рекомендуется обновить прошивку BIOS/UEFI до актуальной версии и сбросить настройки к заводским значениям. Затем отключаются ненужные контроллеры, настраиваются режимы энергопотребления и включается поддержка виртуализации, если она планируется.
Финальный этап проверки – кратковременный стресс-тест процессора и памяти с загрузочного носителя. Отсутствие самопроизвольных перезагрузок, ошибок памяти и резкого роста температур подтверждает, что сервер готов к установке операционной системы и дальнейшей настройке.
Установка и базовая настройка серверной операционной системы
Для собственного сервера оптимально выбирать дистрибутив с долгосрочной поддержкой и минимальным набором пакетов. На практике это означает использование серверных редакций Linux с LTS-поддержкой не менее 5 лет. Установочный носитель создаётся в режиме UEFI, а загрузка Legacy отключается сразу, чтобы избежать проблем с дисками и обновлениями.
Разметка дисков выполняется вручную. Системный раздел выделяется отдельно от пользовательских данных, что упрощает обновления и восстановление. Для корневой системы достаточно 20–30 ГБ, остальное пространство резервируется под сервисы и данные. Файловая система выбирается с учётом нагрузки: ext4 для универсальных задач, XFS для больших объёмов и активной записи.
На этапе установки создаётся один обычный пользователь с правами sudo, а вход под root по умолчанию блокируется. Пароль должен быть сложным и уникальным, но основным способом администрирования сразу настраивается доступ по SSH-ключам. Это снижает риск перебора и упрощает автоматизацию.
После первого входа система обновляется полностью, включая ядро и базовые пакеты. Автоматические обновления безопасности включаются сразу, чтобы критические исправления устанавливались без ручного вмешательства. Параллельно удаляются или не устанавливаются службы, не используемые сервером, чтобы сократить поверхность атаки.
Сетевая конфигурация фиксируется статическим IP-адресом. DNS, шлюз и MTU задаются явно, чтобы исключить изменения после перезагрузки. Имя хоста выбирается осмысленно и сразу прописывается в системе, так как оно будет использоваться в логах, сертификатах и инструментах мониторинга.
Завершающий этап – базовая настройка журналирования и времени. Включается синхронизация времени через NTP, проверяется корректная работа системных логов и их ротация. После этого сервер считается готовым к установке прикладных сервисов и дальнейшей настройке безопасности.
Первичная конфигурация безопасности, сети и удалённого доступа
Сразу после установки системы сервер переводится в режим минимально необходимой доступности. Все сетевые сервисы, не требуемые для работы, должны быть остановлены и исключены из автозагрузки. Проверяется список открытых портов, после чего разрешаются только те соединения, которые используются прикладными сервисами и администрированием.
Брандмауэр настраивается по принципу запрета по умолчанию. Разрешаются входящие соединения только для SSH и необходимых сервисов, исходящие – по мере необходимости. Для SSH меняется стандартный порт, ограничивается количество попыток входа и включается доступ исключительно по ключам. Вход под root полностью отключается.
Сетевые интерфейсы фиксируются с явным указанием IP-адресов, масок и шлюзов. Для серверов, находящихся за маршрутизатором, рекомендуется настроить проброс портов вручную, а не использовать автоматические механизмы. Это позволяет точно контролировать внешнюю доступность сервисов.
Для удалённого администрирования используется только защищённый доступ. SSH-ключи создаются длиной не менее 4096 бит, приватные ключи хранятся локально и не копируются на сервер. Для дополнительной защиты включается блокировка IP-адресов при множественных неудачных попытках входа.
Логирование и аудит включаются до запуска прикладных сервисов. Все попытки входа, изменения конфигурации и сетевые события должны сохраняться в системных журналах с корректной ротацией. Это упрощает диагностику и позволяет быстро выявлять подозрительную активность.
Завершающий шаг – проверка доступа с внешней и внутренней сети. Подключение к серверу должно быть возможно только по запланированным маршрутам, без лишних открытых портов и сервисов. После этого сервер готов к эксплуатации в рабочей среде.
Вопрос-ответ:
Можно ли собрать сервер из обычных комплектующих для ПК и где это допустимо?
Использовать стандартные комплектующие допустимо для домашнего сервера, тестовой среды или небольшого офиса. Процессоры потребительского сегмента справляются с веб-сервисами, файловым хранилищем и контейнерами без проблем. Ограничения начинаются при росте объёма памяти, необходимости ECC и большом числе накопителей. Если планируется работа 24/7 и хранение ценных данных, стоит выбирать платформы с поддержкой ECC и материнские платы, рассчитанные на постоянную нагрузку.
Сколько оперативной памяти реально нужно для сервера без виртуальных машин?
Для сервера с файловым хранилищем, резервным копированием и несколькими сервисами достаточно 8–16 ГБ. Если используется база данных или кэширование, разумно закладывать от 16 ГБ с запасом. Память должна покрывать постоянную нагрузку, а не кратковременные пики, иначе система начнёт активно использовать диск.
Обязательно ли использовать ECC-память в домашнем сервере?
ECC не является обязательным требованием для всех сценариев, но она снижает риск скрытых ошибок при длительной работе. Если сервер хранит резервные копии, документы или выполняет роль NAS, использование ECC оправдано при наличии поддержки со стороны процессора и материнской платы. Для медиасервера или тестовой среды можно обойтись обычной памятью.
Какой накопитель лучше выбрать под систему и почему не стоит экономить?
Под систему лучше использовать отдельный SSD или NVMe, даже если объём данных небольшой. Быстрый системный диск ускоряет загрузку сервисов, обновления и работу журналов. Использование одного HDD под систему и данные часто приводит к задержкам и росту износа при постоянных операциях записи.
Нужно ли подключать монитор и клавиатуру к серверу после первичной настройки?
После завершения установки системы и настройки удалённого доступа физическая консоль не требуется. Сервер управляется через SSH или веб-интерфейсы сервисов. Монитор и клавиатура могут понадобиться только при сбоях загрузки или изменении параметров BIOS.
Насколько оправдано использование RAID в домашнем сервере и какой уровень выбрать?
RAID имеет смысл, если сервер хранит данные, потеря которых недопустима, и простой на восстановление нежелателен. Для двух накопителей обычно выбирают зеркалирование, которое сохраняет данные при выходе одного диска из строя. При четырёх и более дисках подходит схема с распределением чётности, дающая баланс между объёмом и отказоустойчивостью. RAID не заменяет резервное копирование: удаление файлов, ошибки приложений и повреждение файловой системы он не предотвращает, поэтому бэкапы остаются обязательными.

 Загрузка...