Содержание статьи
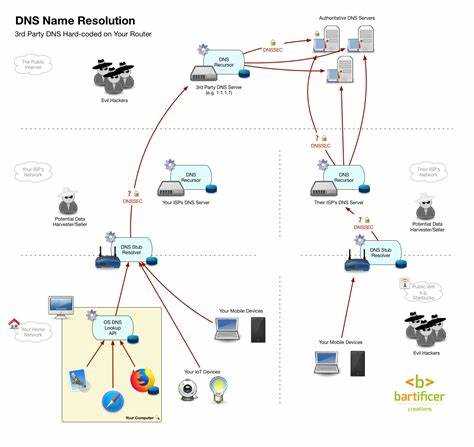
Каждый раз, когда вы вводите доменное имя в браузере, например, example.com, ваш компьютер должен понять, куда именно отправить запрос. Это происходит через систему доменных имен (DNS). Однако чтобы этот процесс был возможен, нужно, чтобы доменное имя было преобразовано в IP-адрес, который определяет расположение сервера. Здесь на помощь приходит DNS resolver – инструмент, который выполняет важнейшую роль в этом процессе.
DNS resolver – это сервис, который осуществляет поиск IP-адреса по доменному имени, запрашивая информацию у других серверов в сети. Он может быть частью операционной системы, программного обеспечения маршрутизатора или сторонним сервисом. Важнейшая задача resolver – это правильная и быстрая передача запросов к другим DNS-серверам или использование кешированных данных для сокращения времени ответа.
Решение о том, какой DNS resolver использовать, может сильно повлиять на скорость и безопасность вашего интернета. Например, использование публичных DNS-сервисов от таких компаний, как Google или Cloudflare, может обеспечить большую скорость отклика и дополнительные механизмы защиты от атак, чем стандартные настройки вашего провайдера.
В статье мы подробно рассмотрим, как работает DNS resolver, его типы, возможности оптимизации и настройки для разных операционных систем. Вы узнаете, какие шаги нужно предпринять, чтобы ускорить работу вашего интернета, повысить безопасность и настроить DNS resolver под свои нужды.
DNS Resolver: что это и как работает
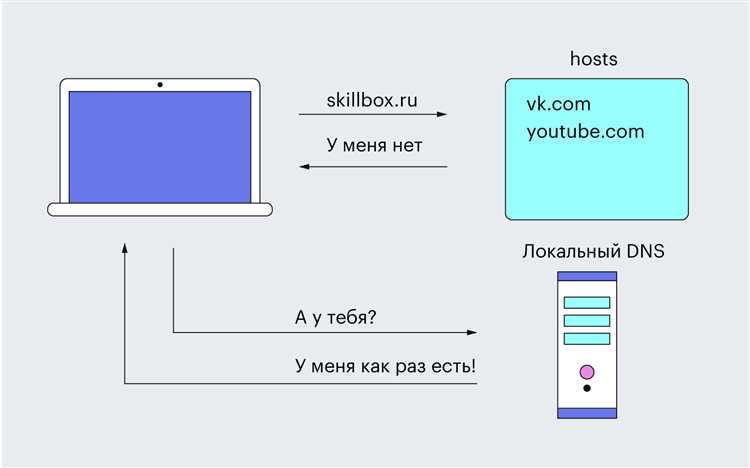
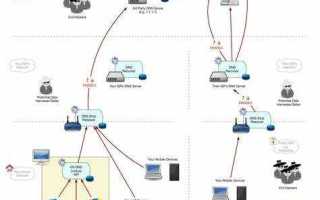
Основная задача DNS resolver заключается в том, чтобы принять запрос на преобразование доменного имени и вернуть соответствующий IP-адрес. Процесс начинается с того, что запрос передается на сервер DNS resolver, который может выполнить несколько шагов, чтобы найти нужную информацию. Он может сначала обратиться к корневому DNS-серверу, затем к авторитетным серверам, чтобы получить точную информацию о доменном имени.
В отличие от других сетевых протоколов, DNS работает на основе иерархической системы. Запрос может пройти через несколько уровней DNS-серверов: от корневых, через домены верхнего уровня (.com, .ru и т.д.), до авторитетных серверов, которые содержат точную информацию. Каждый уровень возвращает информацию, которая направляет запрос дальше, пока не будет найден нужный IP-адрес.
Кроме того, DNS resolver использует кеширование для ускорения работы. Когда запрос к определенному домену выполняется, ответ сохраняется в кеше на некоторое время. Это позволяет ускорить повторные обращения к тем же доменам, так как не нужно делать запросы на каждый уровень DNS-серверов. Однако, стоит помнить, что данные в кеше могут устаревать, поэтому важно периодически очищать кеш для предотвращения ошибок.
Типы DNS resolver варьируются в зависимости от их назначения. Рекурсивный resolver полностью обрабатывает запрос от начала до конца, и его задача – найти нужный IP-адрес, запрашивая другие DNS-серверы. Итеративный resolver же лишь предоставляет на каждом этапе наиболее подходящий результат, оставляя пользователю или серверу завершить процесс поиска.
Что такое DNS Resolver и зачем он нужен
Для лучшего понимания работы DNS resolver рассмотрим простую аналогию. Представьте, что доменное имя – это имя человека, а IP-адрес – это его телефонный номер. Когда вы хотите позвонить человеку, вы ищете его номер в телефонной книге. DNS resolver работает как телефонная книга интернета, предоставляя нужный номер, чтобы установить соединение.
Зачем нужен DNS resolver? Без него вам пришлось бы запоминать и вводить десятки цифровых строк для доступа к веб-ресурсам. Вместо адреса сайта, например, www.example.com, вам нужно было бы вводить его IP-адрес, что крайне неудобно. Resolver делает эту работу автоматически и незаметно для пользователя, обеспечивая быстрый доступ к нужным ресурсам.
Кроме того, DNS resolver играет важную роль в ускорении работы интернета. Он использует кеширование, чтобы хранить ответы на запросы в течение определенного времени, что сокращает время ожидания при повторных обращениях к одному и тому же домену. Благодаря этому повторные запросы выполняются значительно быстрее, поскольку не нужно заново искать IP-адрес через весь процесс разрешения.
Таким образом, DNS resolver – это не только удобство для пользователя, но и ключевой элемент оптимизации работы сети. Без него навигация в интернете была бы существенно медленнее и сложнее.
Как DNS Resolver преобразует доменные имена в IP-адреса
- Первичный запрос: Когда пользователь вводит доменное имя в браузере, операционная система отправляет запрос DNS resolver. Если это имя не находится в кеше, начинается процесс разрешения.
- Запрос к корневому серверу: На первом этапе DNS resolver обращается к корневому серверу, который указывает на серверы домена верхнего уровня (например, .com, .org или .ru).
- Запрос к серверу верхнего уровня: Следующий шаг – это обращение к серверу, который обслуживает домен верхнего уровня. В случае с доменом example.com, это будет сервер для зоны .com. Он направляет запрос к авторитетному серверу, который управляет доменом example.com.
- Запрос к авторитетному серверу: Авторитетный DNS-сервер для домена example.com содержит точные данные о том, какой IP-адрес привязан к данному доменному имени. Он отправляет его обратно DNS resolver.
- Возврат результата пользователю: Получив IP-адрес, DNS resolver возвращает его в операционную систему, и браузер использует этот адрес для подключения к серверу, на котором размещен сайт.
Стоит отметить, что данный процесс может занять некоторое время, особенно если информация не была ранее кеширована. Однако многие DNS resolver используют кеширование, чтобы ускорить процесс. В этом случае при последующих запросах к тому же домену не нужно снова обращаться ко всем сервером, а достаточно получить ответ из кеша, что значительно сокращает время ответа.
Кроме того, DNS resolver может работать с различными типами записей DNS, такими как A-записи (для IPv4-адресов), AAAA-записи (для IPv6-адресов) и другие, что позволяет корректно обрабатывать запросы для разных типов сетей.
Типы DNS resolver: различия между рекурсивным и итеративным
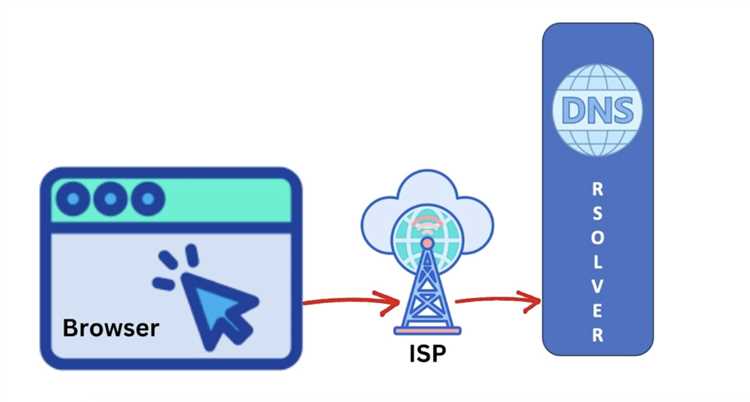
DNS resolver может быть двух типов: рекурсивным и итеративным. Каждый из них выполняет разные функции в процессе разрешения доменных имен и отличается подходом к обработке запросов. Рассмотрим их особенности и различия.
Рекурсивный DNS resolver берет на себя полную ответственность за разрешение доменного имени. Когда запрос поступает к рекурсивному серверу, он начинает процесс поиска IP-адреса, обращаясь к различным DNS-серверам, начиная с корневого и заканчивая авторитетным сервером для конкретного домена. Рекурсивный сервер выполняет все шаги самостоятельно и предоставляет пользователю готовый результат, то есть IP-адрес.
- Полный процесс разрешения: Рекурсивный resolver сам ищет информацию, не передавая ответственность за разрешение другим серверам.
- Использование кеша: Рекурсивный сервер сохраняет результаты запросов в кеше, что позволяет ускорить последующие обращения.
- Преимущество: Пользователь получает готовый ответ на запрос без необходимости взаимодействовать с несколькими серверами.
Итеративный DNS resolver работает иначе. Он не берет на себя все шаги поиска, а направляет запросы на другие DNS-серверы. Каждый сервер, к которому обращается итеративный resolver, дает частичный ответ, указывая на следующий сервер для дальнейшего поиска. Этот процесс продолжается, пока не будет получен окончательный IP-адрес.
- Частичные ответы: Итеративный resolver возвращает промежуточные результаты, указывая на следующий сервер, к которому нужно обратиться.
- Ответственность: В отличие от рекурсивного resolver, итеративный не решает задачу поиска сам, а лишь передает запрос другим серверам.
- Преимущество: Итеративный подход снижает нагрузку на каждый сервер, так как каждый сервер решает только свою часть задачи.
Основное различие между этими типами заключается в том, как распределяется ответственность за разрешение запроса. Рекурсивный resolver сам выполняет весь процесс поиска и возвращает готовый ответ, тогда как итеративный resolver выполняет лишь часть работы, передавая запрос дальше по цепочке DNS-серверов.
Процесс разрешения DNS-запроса: от запроса до ответа
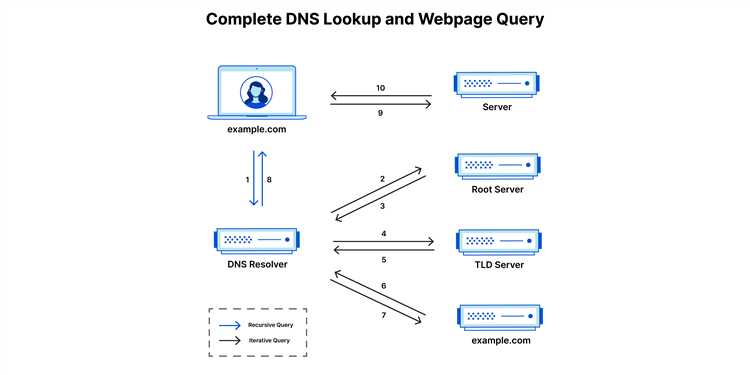
Процесс разрешения DNS-запроса включает несколько этапов, на которых происходит взаимодействие с различными DNS-серверами для нахождения нужного IP-адреса. Этот процесс начинается с запроса пользователя и заканчивается передачей ответа обратно на его устройство. Рассмотрим шаги, через которые проходит запрос, начиная с его отправки и до получения результата.
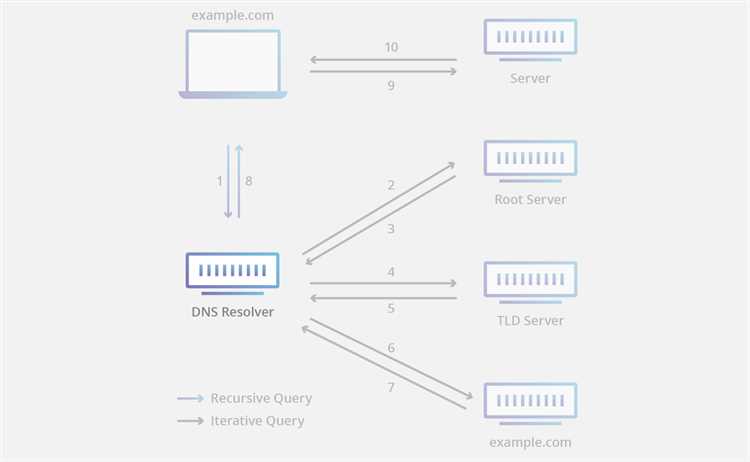
1. Запрос от пользователя: Когда пользователь вводит доменное имя, например, example.com, его устройство (обычно браузер) отправляет запрос DNS resolver. Если данные не были найдены в кеше, начинается процесс разрешения.
2. Обращение к локальному DNS resolver: Первоначально запрос направляется на локальный DNS resolver, который может быть настроен в операционной системе или предоставлен интернет-провайдером. Если сервер не имеет нужной информации в своем кеше, он продолжает процесс обращения к другим DNS-серверам.
3. Запрос к корневым DNS-серверам: Если локальный resolver не может найти ответ, он отправляет запрос к корневому серверу DNS. Корневой сервер не знает точного IP-адреса, но он может указать на серверы для доменов верхнего уровня, например, для зоны .com или .ru.
4. Переход к серверу домена верхнего уровня: После того как локальный resolver получил информацию от корневого сервера, он направляется к DNS-серверу для зоны верхнего уровня, например, для домена example.com. Этот сервер не знает точного IP-адреса, но указывает на авторитетный сервер для конкретного домена.
5. Обращение к авторитетному DNS-серверу: Авторитетный сервер – это сервер, который хранит окончательную информацию о домене. Этот сервер знает точный IP-адрес для запрашиваемого домена. После получения ответа от авторитетного сервера, DNS resolver передает этот IP-адрес пользователю.
6. Ответ пользователю: DNS resolver возвращает найденный IP-адрес на устройство пользователя. Браузер или другое приложение использует этот адрес для установления соединения с сервером, на котором расположен запрашиваемый сайт.
7. Кеширование: Для ускорения будущих запросов к тому же домену, DNS resolver сохраняет полученный IP-адрес в своем кеше на определенное время. Это позволяет значительно сократить время обработки повторных запросов.
Этот процесс, хотя и может показаться сложным, происходит за доли секунды. Каждый этап обеспечивает точное и быстрое разрешение доменных имен, что делает возможным доступ к сайтам и ресурсам интернета без необходимости вводить сложные числовые IP-адреса.
Как ускорить работу DNS resolver с помощью кеширования
1. Что такое кеширование в DNS resolver? Кеширование DNS-запросов означает хранение результатов разрешения доменных имен на определенный промежуток времени. Когда DNS resolver выполняет запрос и получает IP-адрес, он сохраняет этот адрес в локальном кеше. При повторном запросе к тому же домену DNS resolver сначала проверяет кеш и, если информация еще актуальна, сразу возвращает ответ, не выполняя повторные запросы к другим серверам.
2. Время жизни кеша (TTL) Время, на которое данные сохраняются в кеше, контролируется параметром TTL (Time-to-Live). Этот параметр задает, сколько времени можно использовать данные из кеша до того, как потребуется новый запрос. TTL устанавливается на каждом DNS-сервере, и его значение зависит от типа записи и политики домена. Чем меньше TTL, тем чаще DNS resolver будет обращаться к другим серверам для получения актуальной информации.
- Для ускорения: Используйте DNS resolver с оптимизированными сроками TTL, что позволит быстрее получать обновления без частых запросов к серверам.
- Для повышения надежности: Установите разумное значение TTL, чтобы данные не устарели слишком быстро, но и не оставались актуальными слишком долго.
3. Периодическое очищение кеша Важно периодически очищать кеш на DNS resolver, чтобы избежать накопления устаревших данных. Когда кеш переполняется или устаревшие записи занимают слишком много места, это может замедлить обработку новых запросов. Обычно это происходит автоматически, но в некоторых случаях можно настроить очистку кеша вручную или с помощью программных решений.
- Для улучшения работы: Регулярно очищайте кеш на сервере, если вы управляете собственным DNS resolver. Это предотвратит использование неверных или устаревших данных.
4. Использование публичных DNS resolver Многие публичные DNS-сервисы, такие как Google DNS или Cloudflare, предлагают оптимизированное кеширование, которое ускоряет время отклика. Эти сервисы предлагают высокую доступность и быстрое разрешение запросов благодаря использованию распределенных серверов и интеллектуальным алгоритмам кеширования.
5. Настройка кеша на уровне устройства Если вы хотите ускорить работу DNS на уровне вашего устройства, можно настроить кеширование на уровне операционной системы. Это позволяет вашему устройству хранить IP-адреса локально и избежать повторных запросов к DNS resolver. Операционные системы, такие как Windows и Linux, предлагают настройки для увеличения или уменьшения времени хранения кешированных данных.
Использование кеширования DNS-запросов значительно сокращает время ожидания и снижает нагрузку на сеть. С помощью правильных настроек и оптимизации кеша можно добиться более быстрой и надежной работы интернета.
Безопасность DNS resolver: защита от атак и угроз
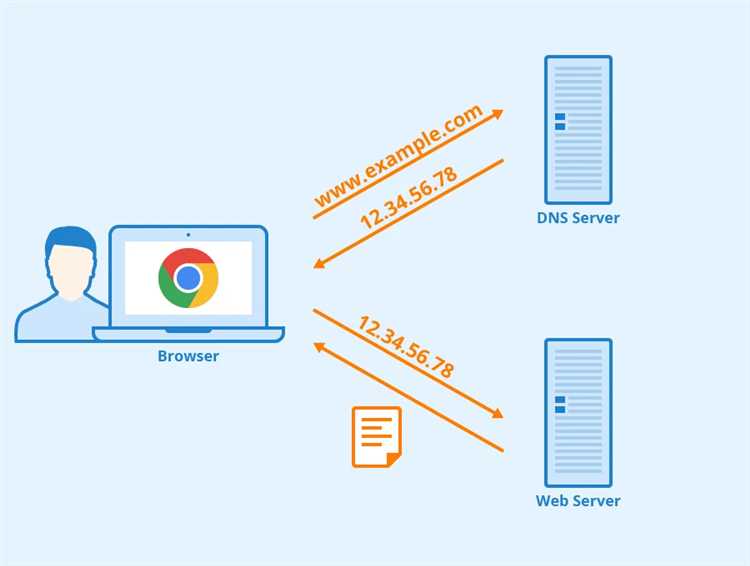
DNS resolver играет ключевую роль в работе интернета, но, как и любая другая сеть, он подвержен различным угрозам. Атаки на DNS resolver могут привести к утечке конфиденциальной информации, перенаправлению трафика или даже полной недоступности веб-ресурсов. Рассмотрим основные угрозы и методы защиты.
1. Атака типа DNS spoofing (или подмена DNS-записей) заключается в том, что атакующие подменяют записи DNS и направляют запросы на фальшивые серверы. Это позволяет злоумышленникам перенаправить пользователей на фальшивые сайты, например, для кражи паролей или финансовых данных.
- Защита: Использование DNSSEC (DNS Security Extensions) позволяет проверять подлинность данных, которые приходят от авторитетных серверов. DNSSEC предотвращает подмену DNS-записей, так как каждая запись подписана цифровой подписью.
2. Атака типа DDoS на DNS-серверы направлена на перегрузку DNS-серверов большим количеством запросов. Это может привести к сбоям в работе DNS resolver, что, в свою очередь, нарушает доступность сайтов.
- Защита: Использование распределенных DNS-систем (например, через CDN или облачные решения) помогает снизить нагрузку на отдельные серверы. Также важно внедрение алгоритмов защиты от DDoS-атак, таких как ограничение числа запросов и фильтрация трафика на уровне сети.
3. Атака типа Man-in-the-Middle (MITM) происходит, когда злоумышленник перехватывает и изменяет DNS-запросы между клиентом и сервером. Это может привести к перенаправлению трафика на фальшивые сайты или прослушиванию передачи данных.
- Защита: Использование DNS over HTTPS (DoH) или DNS over TLS (DoT) позволяет шифровать трафик между клиентом и DNS-сервером, что предотвращает его перехват и модификацию. Эти технологии обеспечивают безопасность передачи данных в процессе разрешения доменных имен.
4. Фальшивые и непроверенные DNS-серверы могут быть использованы для кражи данных пользователей. Если DNS-запросы направляются к ненадежным или вредоносным сервером, есть риск перенаправления на фальшивые сайты или вмешательства в трафик.
- Защита: Рекомендуется использовать только проверенные и надежные DNS resolver-сервисы, такие как Google DNS или Cloudflare. Эти компании регулярно обновляют свои системы безопасности и применяют надежные методы защиты от атак.
5. Уязвимости в программном обеспечении DNS resolver могут быть использованы для взлома или получения контроля над сервером. Злоумышленники могут эксплуатировать известные уязвимости в устаревших версиях программного обеспечения DNS-серверов.
- Защита: Регулярное обновление программного обеспечения DNS-серверов и патчинг уязвимостей является важным шагом в обеспечении безопасности. Также стоит использовать системы мониторинга для своевременного выявления аномальной активности.
6. Ограничение доступа к DNS-серверам помогает снизить риск атак. Неавторизованные попытки доступа к DNS resolver могут привести к компрометации данных или утечкам информации.
- Защита: Настройка firewall для фильтрации входящего трафика и использование VPN для шифрования соединений поможет ограничить доступ к DNS-серверам и предотвратить попытки несанкционированного вмешательства.
Таким образом, безопасность DNS resolver – это многогранная задача, включающая защиту от различных атак, шифрование трафика и регулярное обновление программного обеспечения. Использование надежных протоколов, таких как DNSSEC, DNS over HTTPS и DNS over TLS, а также настройка фильтрации и мониторинга трафика, обеспечит надежную защиту от современных угроз в сети.
Как настроить свой DNS resolver на Windows и Linux
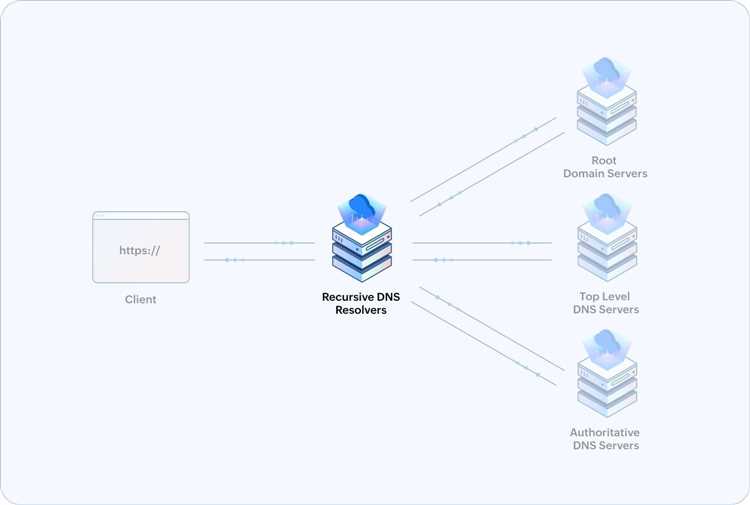
Настройка DNS resolver на операционных системах Windows и Linux позволяет контролировать, какие серверы используются для разрешения доменных имен. Это может улучшить скорость, безопасность и надежность интернета. Рассмотрим, как настроить DNS resolver на каждой из этих систем.
Настройка DNS resolver на Windows
Для настройки DNS на Windows выполните следующие шаги:
- Откройте «Панель управления» и выберите «Сеть и интернет».
- Перейдите в «Центр управления сетями и общим доступом», затем выберите активное сетевое соединение (например, Ethernet или Wi-Fi).
- Нажмите на кнопку «Сведения», затем выберите «Свойства».
- В открывшемся окне выберите «Протокол Интернета версии 4 (TCP/IPv4)» и нажмите «Свойства».
- В разделе «Использовать следующие адреса DNS-серверов» введите адреса DNS-серверов, которые хотите использовать. Например, для Google DNS используйте адреса: 8.8.8.8 и 8.8.4.4.
- Нажмите «ОК», чтобы сохранить изменения.
Теперь ваш компьютер будет использовать указанные DNS-серверы для разрешения доменных имен. Вы можете проверить их работу, введя команду nslookup в командной строке.
Настройка DNS resolver на Linux
В Linux настройка DNS может немного отличаться в зависимости от используемого дистрибутива, но общий процесс остается схожим.
Для изменения DNS на Ubuntu или Debian выполните следующие шаги:
- Откройте терминал и отредактируйте файл настроек сети с помощью текстового редактора:
sudo nano /etc/resolv.conf. - Внесите изменения в файл, добавив строки с адресами DNS-серверов. Например:
nameserver 8.8.8.8
nameserver 8.8.4.4
Эти строки указывают на DNS-серверы Google. Вы можете использовать другие публичные DNS-сервисы, такие как Cloudflare (1.1.1.1) или OpenDNS (208.67.222.222 и 208.67.220.220).
- Сохраните изменения и выйдите из редактора (для nano: нажмите
Ctrl+X, затемYдля подтверждения изменений иEnterдля выхода). - После этого перезапустите сетевой сервис, чтобы изменения вступили в силу, используя команду:
sudo systemctl restart network-manager.
Для более устойчивой настройки DNS можно использовать утилиту systemd-resolved, которая позволяет управлять DNS через системные настройки и гарантирует, что изменения сохранятся после перезагрузки системы.
На других дистрибутивах Linux настройка будет аналогичной: необходимо редактировать файл /etc/resolv.conf, чтобы указать нужные DNS-серверы.
Проверка работы DNS resolver
После настройки DNS resolver можно проверить его работу с помощью команды nslookup (доступна как на Windows, так и на Linux). Например, для проверки разрешения доменного имени выполните команду:
nslookup example.com
Если все настроено правильно, вы получите IP-адрес для указанного домена. Это подтверждает, что ваш DNS resolver работает корректно и использует указанные серверы для разрешения имен.
Вопрос-ответ:
Что такое DNS resolver и зачем он нужен?
DNS resolver — это система, которая выполняет преобразование доменных имен в IP-адреса, что позволяет вашему устройству подключаться к нужным веб-сайтам. Когда вы вводите в браузере адрес сайта, например, example.com, DNS resolver помогает найти соответствующий IP-адрес и направить ваше устройство к серверу этого сайта. Без этого процесса интернет-соединение было бы невозможно, так как все серверы используют IP-адреса, а не доменные имена.
Как работает DNS resolver?
Когда вы вводите доменное имя в браузере, DNS resolver отправляет запрос к DNS-серверам, чтобы преобразовать это имя в IP-адрес. Он начинает с корневого сервера, который указывает на серверы для доменов верхнего уровня (например, .com). Затем запрос передается к авторитетному серверу, который предоставляет точный IP-адрес. После получения IP-адреса, DNS resolver отправляет его вашему устройству, и браузер подключается к серверу сайта.
Что такое рекурсивный и итеративный DNS resolver и в чем их различия?
Рекурсивный DNS resolver берет на себя всю работу по поиску IP-адреса. Он отправляет запросы к другим серверам и продолжает искать нужную информацию, пока не получит окончательный ответ. Итеративный resolver, наоборот, отправляет промежуточные ответы и указывает на другие серверы, к которым нужно обратиться. В отличие от рекурсивного, итеративный не завершает поиск сам, а лишь помогает направить запрос дальше. Рекурсивный resolver обычно используется в браузерах, а итеративный — в более сложных системах, где требуется меньше нагрузка на каждый сервер.
Как влияет кеширование на скорость работы DNS resolver?
Кеширование DNS-запросов помогает значительно ускорить процесс разрешения доменных имен. Когда DNS resolver уже получил IP-адрес для домена, он сохраняет его в кеше. При последующих запросах к тому же домену, DNS resolver сначала проверяет кеш, и если данные актуальны, сразу возвращает ответ, без необходимости выполнять запросы к серверам. Это ускоряет работу, так как время ожидания значительно сокращается.
Как можно повысить безопасность DNS resolver?
Для повышения безопасности DNS resolver важно использовать технологии, такие как DNSSEC (DNS Security Extensions), которые обеспечивают проверку подлинности данных и предотвращают атаки типа DNS spoofing (подмена записей). Также стоит использовать шифрование DNS-запросов, например, через DNS over HTTPS (DoH) или DNS over TLS (DoT), чтобы защитить данные от перехвата. Использование надежных и проверенных публичных DNS-сервисов, таких как Google DNS или Cloudflare, также поможет повысить уровень безопасности.
Какие проблемы могут возникнуть, если DNS resolver не работает корректно?
Если DNS resolver не работает правильно, пользователи не смогут получить доступ к интернет-ресурсам, так как запросы на преобразование доменных имен в IP-адреса не будут обрабатываться. Это может привести к ошибкам при открытии сайтов, так как браузер не сможет найти сервер по доменному имени. Иногда проблема может заключаться в неправильной настройке DNS-серверов или перегрузке resolver, что замедляет или блокирует процесс разрешения имен.
Как настроить DNS resolver, чтобы улучшить скорость интернета?
Чтобы улучшить скорость интернета с помощью настройки DNS resolver, можно использовать более быстрые и стабильные DNS-сервисы, например, Google DNS (8.8.8.8 и 8.8.4.4) или Cloudflare (1.1.1.1). Эти сервисы обеспечивают быстрый отклик и низкую задержку. Также рекомендуется включить кеширование DNS-запросов, чтобы уменьшить время отклика при повторных обращениях к тому же домену. В настройках операционной системы или роутера можно указать адреса сторонних DNS-серверов, чтобы обойти стандартные серверы вашего провайдера, если они работают медленно или нестабильно.

 Загрузка...