Содержание статьи
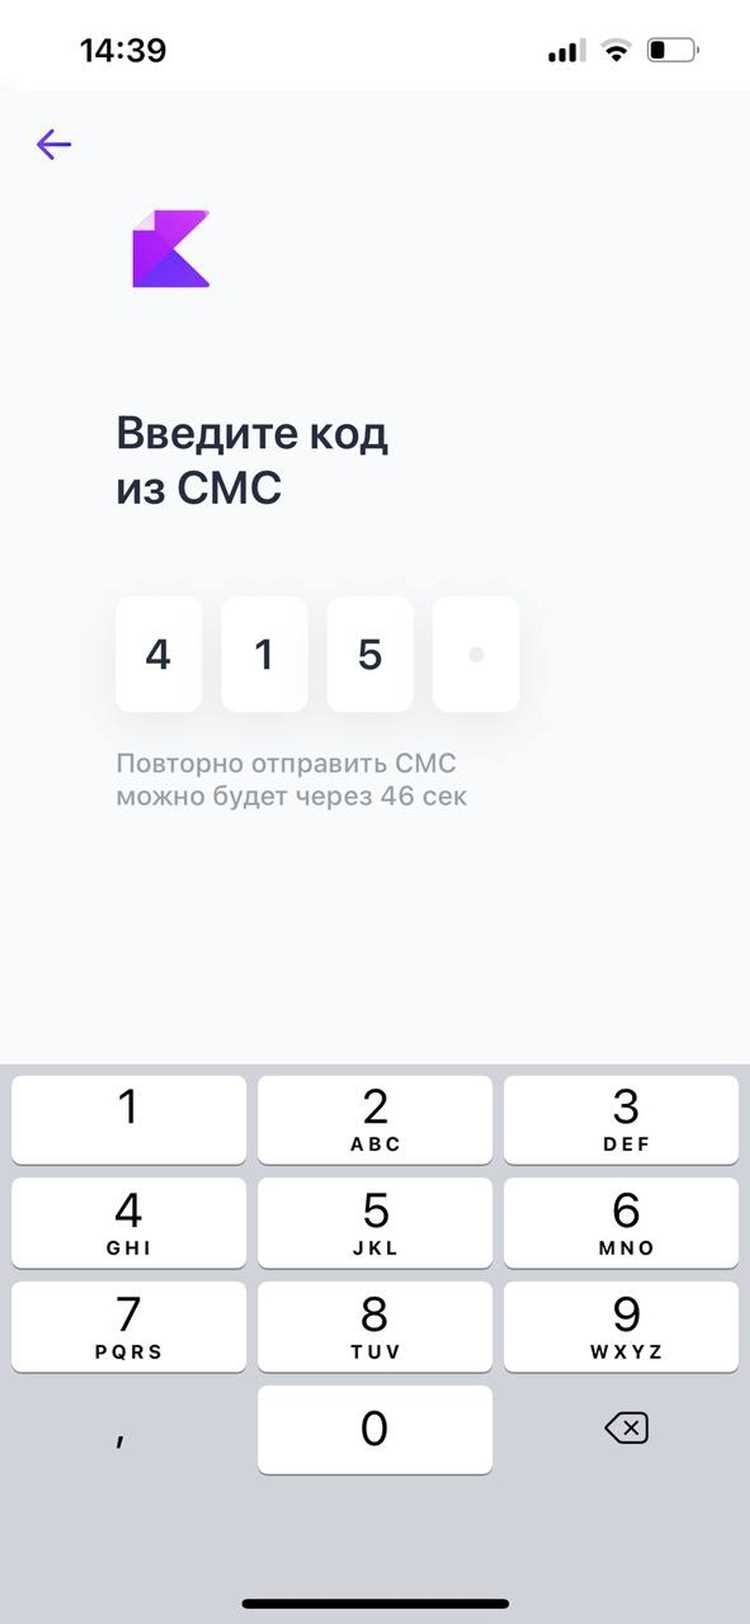
Авторизация – это технический процесс подтверждения личности пользователя при входе в приложение. От корректной реализации этого механизма зависит доступ к персональным данным, настройкам профиля и защищённым функциям. Ошибки на этапе входа часто приводят к потере пользователей, поэтому каждый шаг – от ввода данных до обработки ответа сервера – должен быть понятным и предсказуемым.
В современных приложениях применяются разные схемы входа: классическая пара логин и пароль, одноразовые коды, вход через внешние сервисы, а также биометрия. Независимо от выбранного подхода, система авторизации обязана проверять формат данных, передавать запросы по защищённому соединению и корректно реагировать на сбои, например на неверные учетные данные или истекшую сессию.
Практическая инструкция по авторизации полезна как для пользователей, так и для разработчиков. Пользователь получает чёткое понимание, какие действия требуется выполнить и что делать при ошибке. Разработчик видит последовательность операций: проверку полей на стороне клиента, отправку запроса, разбор кода ответа и сохранение состояния входа.
В этой статье разбор авторизации построен пошагово: от подготовки данных до повторного входа без повторного ввода пароля. Каждый этап описан с упором на реальные сценарии использования и типовые проблемы, которые возникают при работе с мобильными и веб-приложениями.
Авторизация в приложении: пошаговая инструкция
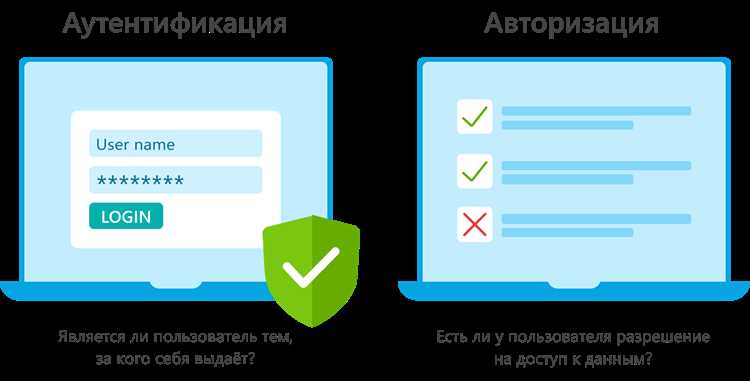
Процесс авторизации начинается с ввода учетных данных пользователя в форму входа. На этом этапе приложение принимает логин, номер телефона, адрес электронной почты или иной идентификатор, а также пароль либо одноразовый код. Формат данных проверяется на стороне клиента: длина полей, допустимые символы, отсутствие пустых значений. Это снижает количество некорректных запросов к серверу.
После локальной проверки приложение формирует запрос авторизации и отправляет его на сервер по защищённому соединению. В теле запроса передаются введённые данные и служебная информация: тип устройства, версия приложения, идентификатор сессии. Передача всегда выполняется по HTTPS, чтобы исключить перехват учетных данных.
Сервер принимает запрос и сверяет полученные данные с хранилищем пользователей. Пароль не сравнивается в открытом виде – используется хэш, сохранённый при регистрации. При входе по коду проверяется срок его действия и факт использования. Результатом проверки становится код ответа: успешная авторизация или конкретная ошибка.
При положительном ответе сервер возвращает токен доступа или идентификатор сессии. Приложение сохраняет эти данные в защищённом хранилище и использует их для последующих запросов без повторного ввода пароля. Срок действия токена ограничен, что позволяет автоматически запрашивать повторный вход при необходимости.
Если авторизация не выполнена, приложение отображает сообщение с указанием причины: неверные данные, истёкший код, заблокированный аккаунт. Текст ошибки должен совпадать с реальной ситуацией, чтобы пользователь понимал дальнейшие действия, например повторный ввод данных или восстановление доступа.
Завершающим шагом считается переход пользователя в защищённую часть приложения. На этом этапе проверяется наличие действующего токена при каждом запуске. При его отсутствии или истечении срока действия приложение возвращает пользователя на экран входа и повторяет процедуру авторизации.
Подготовка учетных данных и проверка доступа пользователя
Перед началом авторизации система формирует требования к учетным данным: уникальный идентификатор пользователя (email или логин), пароль с заданной политикой сложности, а при необходимости – второй фактор. Идентификаторы приводятся к каноническому виду (обрезка пробелов, нормализация регистра для email), что снижает риск ошибок сопоставления.
Пароли обрабатываются только на стороне сервера: перед сохранением применяется адаптивное хеширование (bcrypt, Argon2id) с индивидуальной солью. Минимальные параметры: длина от 12 символов, запрет повторов последних N паролей, ограничение частоты попыток ввода. Передача учетных данных выполняется по HTTPS с HSTS.
Проверка доступа начинается с валидации запроса: формат данных, защита от CSRF, контроль источника. Далее выполняется поиск учетной записи, проверка статуса (активна, заблокирована, требуется смена пароля), сверка хеша пароля и оценка контекста входа (IP, устройство, география).
При включенном MFA система инициирует дополнительную проверку: одноразовый код (TOTP), push-подтверждение или аппаратный ключ. Успешное прохождение всех этапов приводит к выдаче сессии или токена доступа с ограниченным сроком действия и набором прав.
| Этап | Действие | Технические детали |
|---|---|---|
| Нормализация данных | Приведение логина к стандарту | Trim, lowercase для email, проверка RFC |
| Хранение пароля | Безопасное сохранение | Argon2id/bcrypt, соль, cost ≥ рекомендованного |
| Ограничение попыток | Защита от перебора | Rate limit, временная блокировка, CAPTCHA |
| Контекст входа | Оценка риска | IP-репутация, fingerprint устройства |
| MFA | Дополнительная проверка | TOTP 30 сек, backup-коды |
| Выдача доступа | Создание сессии | JWT/Session ID, TTL, scope прав |
Логи авторизации фиксируют результат каждого шага без хранения секретов: идентификатор пользователя, время, метод проверки, код результата. Эти данные применяются для аудита и быстрого реагирования на аномалии.
Выбор способа входа: логин и пароль, код, сторонний провайдер
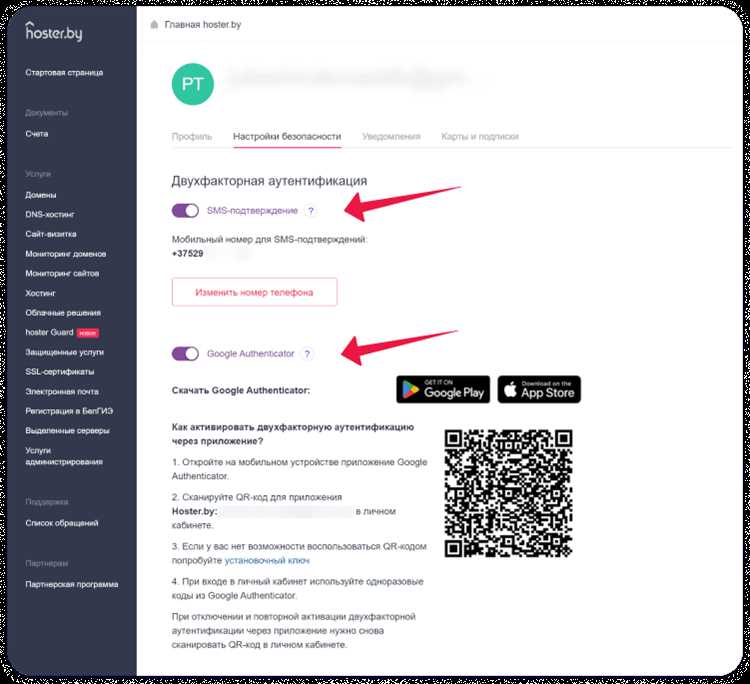
Способ входа определяется требованиями к безопасности, удобству пользователя и типу приложения. Каждый вариант имеет ограничения по реализации и эксплуатационные особенности, которые нужно учитывать на этапе проектирования.
Классическая схема с логином и паролем подходит для систем с расширенным управлением правами и историей действий пользователя.
- Логин должен быть уникальным и проверяться на существование без раскрытия результата клиенту.
- Пароль вводится только через защищенное соединение и проверяется на сервере по хешу.
- Рекомендуется обязательное ограничение попыток: не более 5 за 15 минут с одного IP или учетной записи.
- Для повышения защиты используется дополнительный фактор после ввода пароля.
Вход по одноразовому коду применяется для быстрого доступа без хранения пароля или как временная мера.
- Код генерируется с коротким сроком действия: 5–10 минут.
- Длина кода – не менее 6 цифр или символов.
- Передача выполняется по SMS, email или push-уведомлению.
- После успешного входа код помечается как использованный и повторно не принимается.
Авторизация через стороннего провайдера снижает нагрузку на хранение учетных данных и ускоряет вход.
- Используются протоколы OAuth 2.0 и OpenID Connect.
- Провайдер возвращает токен и подтвержденный идентификатор пользователя.
- На стороне приложения создается локальная учетная запись, связанная с внешним ID.
- Необходимо обрабатывать случаи отзыва доступа или удаления аккаунта у провайдера.
Выбор конкретного варианта или их комбинации зависит от сценария использования.
- Для корпоративных систем – логин и пароль с MFA.
- Для сервисов с быстрым доступом – вход по коду.
- Для массовых пользовательских приложений – сторонние провайдеры с резервным способом входа.
Независимо от метода входа, после успешной проверки система должна выдавать сессию или токен с ограниченным сроком действия и четко определенным набором прав.
Заполнение формы авторизации и требования к полям ввода
Форма авторизации должна содержать минимальный набор полей для идентификации пользователя и проверки доступа. Каждое поле проверяется на корректность формата и соблюдение политики безопасности.
- Логин или email: длина 5–254 символа, допустимые символы: латиница, цифры, дефис, подчеркивание, точка; email проверяется по RFC 5322, пробелы и спецсимволы запрещены в начале и конце.
- Пароль: длина 12–128 символов, обязательное наличие хотя бы одной цифры, одной заглавной буквы, одного спецсимвола; запрещены распространенные комбинации и повтор последних 5 паролей.
- Код одноразовой авторизации: длина 6–8 цифр или символов, действителен 5–10 минут, одноразовое использование.
- Сторонний провайдер: поле не редактируется пользователем, инициирует OAuth 2.0 / OpenID Connect запрос.
Форма должна поддерживать проверку на стороне клиента и сервера:
- Клиентская валидация сокращает количество сетевых запросов, но не заменяет серверную проверку.
- Серверная проверка исключает инъекции, контроль длины и соответствие политики безопасности.
- Все поля должны фильтровать спецсимволы, запрещенные для конкретного типа ввода, и предотвращать XSS/SQL-инъекции.
Элементы формы должны обеспечивать удобство и однозначность:
- Метка поля, placeholder и подсказка формата (например, пример email).
- Отображение ошибок в реальном времени при некорректном вводе.
- Скрытие пароля при вводе с возможностью временного отображения.
- Кнопка отправки блокируется до корректного заполнения обязательных полей.
После отправки формы система выполняет нормализацию данных, проверку учетной записи и при необходимости инициирует MFA или стороннюю авторизацию.
Клиентская проверка данных перед отправкой запроса
Клиентская проверка данных выполняется в браузере или мобильном приложении до отправки запроса на сервер. Она снижает нагрузку на сервер и предотвращает отправку некорректных данных.
Основные правила проверки:
- Логин или email: проверка формата с использованием регулярных выражений, обрезка пробелов, нормализация регистра для email, запрет пустых значений.
- Пароль: проверка длины (минимум 12 символов), наличие хотя бы одной цифры, одной заглавной буквы и одного спецсимвола, запрет пробелов в начале и конце.
- Код одноразовой авторизации: проверка длины 6–8 символов, допустимые только цифры или символы согласно настройкам MFA, проверка на срок действия при локальном хранении.
- Сторонний провайдер: проверка успешного получения токена или авторизационного кода от внешнего сервиса.
Дополнительные меры:
- Блокировка кнопки отправки до заполнения всех обязательных полей корректными значениями.
- Отображение ошибок в реальном времени с указанием конкретного нарушения формата.
- Ограничение количества попыток ввода на клиенте для предотвращения перебора перед серверной проверкой.
- Очистка полей после неудачной попытки входа, чтобы предотвратить сохранение некорректных данных.
После успешной клиентской проверки данные нормализуются и шифруются при передаче по HTTPS, что гарантирует соответствие серверным требованиям безопасности и минимизирует риск передачи некорректной информации.
Отправка запроса авторизации на сервер приложения
После прохождения клиентской проверки данные учетной записи отправляются на сервер через защищенное соединение HTTPS с включенным HSTS. Запрос формируется в виде POST с указанием обязательных полей: логин/email, пароль или одноразовый код, а при стороннем провайдере – авторизационный токен.
Рекомендуемые параметры запроса:
- Метод: POST для передачи учетных данных, исключая GET-параметры.
- Заголовки: Content-Type: application/json, X-Requested-With для защиты от CSRF.
- Шифрование: TLS 1.2 или выше, запрет слабых шифров.
- Тело запроса: JSON с полями login/email, password/code, MFA-token при включенной двухфакторной аутентификации.
Рекомендации по обработке запроса на клиенте:
- Повторная проверка корректности данных перед отправкой.
- Обработка таймаута и ошибок сети с повторной попыткой не более 2 раз.
- Запрет одновременной отправки нескольких запросов для одной учетной записи.
- Логирование попыток отправки только с метаданными без хранения пароля или кода.
Сервер должен возвращать структурированный ответ с кодом состояния, сообщением и при успешной авторизации – токен сессии или JWT с ограниченным сроком действия и набором прав доступа.
При интеграции сторонних провайдеров OAuth 2.0 / OpenID Connect запрос содержит authorization code, который на сервере обменивается на access token и идентификатор пользователя для дальнейшего создания локальной сессии.
Обработка ответа сервера и сценарии успешного входа
После отправки запроса авторизации клиент получает ответ сервера, который содержит код состояния, сообщение и при успешной авторизации – токен сессии или JWT. Обработка ответа должна выполняться строго по структуре и учитывать возможные сценарии успешного входа.
Основные шаги обработки:
- Проверка кода HTTP: 200 – успешная авторизация, 401 – неверные учетные данные, 403 – доступ заблокирован, 429 – превышено количество попыток.
- Валидация токена: срок действия, подпись, набор прав (scope) и соответствие идентификатору пользователя.
- Сохранение токена в безопасном хранилище: сессионное хранилище для web, Keychain/Keystore для мобильных приложений.
- Инициализация пользовательской сессии и настройка прав доступа согласно токену.
Возможные сценарии успешного входа:
| Сценарий | Действие | Технические детали |
|---|---|---|
| Логин и пароль | Создание сессии | Сервер возвращает JWT, scope прав; токен сохраняется в sessionStorage, срок действия 1 час |
| Одноразовый код | Подтверждение доступа | Код помечается как использованный, сессия активируется на время токена |
| Сторонний провайдер | Связывание с локальной учетной записью | OAuth токен проверяется, создается локальный идентификатор, сессия привязывается к пользователю |
| MFA | Двухфакторная проверка | После успешного ввода одноразового кода активируется основной токен сессии, scope прав ограничен до полной проверки |
После успешного входа клиент должен инициировать защиту сессии: контроль активности, обновление токена при необходимости и мониторинг подозрительных действий. В случае ошибки токен не сохраняется, и пользователь получает детализированное сообщение с инструкцией для повторного входа.
Действия при ошибках входа и восстановление доступа
При неуспешной попытке авторизации клиент получает код состояния и сообщение от сервера. Ошибки классифицируются по типу: неверные учетные данные, заблокированная учетная запись, превышено количество попыток, истек срок действия одноразового кода, сбой внешнего провайдера.
Рекомендованные действия при ошибках:
- Неверный логин или пароль: отображать обобщенное сообщение без указания, какое поле введено неправильно, ограничивать количество попыток до 5 за 15 минут, блокировать на 30 минут при превышении.
- Истек срок действия одноразового кода: предлагать повторную генерацию кода через SMS, email или push, проверять срок действия на сервере и на клиенте.
- Заблокированная учетная запись: информировать пользователя о блокировке, предоставлять ссылку на службу поддержки, вести лог попыток для аудита.
- Ошибка стороннего провайдера: повторить авторизацию, обработать отказ провайдера, предлагать альтернативный способ входа.
Процедура восстановления доступа:
- Инициировать форму сброса пароля с подтверждением email или телефона.
- Генерация одноразовой ссылки для смены пароля с сроком действия 15–30 минут.
- Проверка соответствия нового пароля политике безопасности: длина, сложность, запрет повторов последних 5 паролей.
- После успешной смены пароля автоматически блокируются все предыдущие сессии.
- При MFA сброс требуется подтверждение вторым фактором или резервным кодом.
Все попытки входа и восстановления фиксируются в логах с указанием времени, IP и результата, без хранения пароля или одноразового кода. Это обеспечивает аудит и выявление подозрительной активности.
Сохранение сессии пользователя и повторный вход без пароля
После успешной авторизации сервер выдает токен сессии или JWT, который используется для повторного входа без ввода пароля. Токен содержит идентификатор пользователя, срок действия и набор прав доступа.
Рекомендации по сохранению сессии:
- Хранение токена: sessionStorage для временных сессий, localStorage или безопасное хранилище Keychain/Keystore для долговременного сохранения, с применением шифрования.
- Срок действия: ограничивать TTL токена 1–24 часа для временной сессии, использовать refresh-токен с возможностью обновления без повторного ввода пароля.
- Ограничение устройств: фиксировать идентификаторы устройств и блокировать подозрительные соединения.
- Автоматический повторный вход: проверка действительности токена при запуске приложения; при истечении срока действия инициировать refresh-токен или запрос повторной авторизации.
- Контроль активности: отслеживать бездействие пользователя и завершать сессию при превышении установленного тайм-аута.
- Безопасность: исключать токены из логов и URL, защищать от XSS и CSRF, применять SameSite для cookie.
Сценарии повторного входа:
- Сессия активна – пользователь получает доступ без ввода пароля.
- Срок действия токена истек – применяется refresh-токен для обновления или инициируется повторная авторизация с паролем.
- При смене устройства или IP – дополнительная проверка через MFA или уведомление пользователя.
Правильное управление сессиями повышает удобство пользователя и сохраняет контроль над безопасностью доступа в приложении.
Вопрос-ответ:
Какие данные нужны для авторизации в приложении?
Для авторизации требуется уникальный идентификатор пользователя, чаще всего email или логин, и пароль, соответствующий политике безопасности. При активированной двухфакторной аутентификации дополнительно нужен одноразовый код или подтверждение через приложение/устройство.
Можно ли входить в приложение без пароля?
Да, при использовании токена сессии или refresh-токена приложение позволяет повторный вход без ввода пароля. Токен хранится в безопасном хранилище, имеет ограниченный срок действия и проверяется на соответствие правам доступа.
Как правильно заполнить форму авторизации, чтобы избежать ошибок?
Все поля должны соответствовать формату: email без пробелов и спецсимволов в начале и конце, пароль длиной от 12 символов с цифрами, заглавными буквами и спецсимволами. Для кодов MFA — корректная длина и допустимые символы. Поля должны проверяться на клиенте перед отправкой запроса, а ошибки отображаться пользователю в реальном времени.
Что происходит после отправки запроса авторизации на сервер?
Сервер проверяет корректность данных, наличие учетной записи, статус пользователя и при необходимости MFA. Если проверка успешна, возвращается токен сессии или JWT с набором прав. При ошибках сервер сообщает код состояния, а клиент отображает сообщение и рекомендуемые действия.
Как восстановить доступ при заблокированной учетной записи или забытом пароле?
Пользователь инициирует форму сброса пароля с подтверждением через email или телефон. Генерируется одноразовая ссылка для смены пароля, действующая ограниченное время. Новый пароль проверяется на соответствие политике безопасности. После восстановления все предыдущие сессии блокируются, а для MFA требуется дополнительная проверка.

 Загрузка...