Содержание статьи
Серый IP-адрес присваивается устройствам внутри локальной сети и не является уникальным в интернете. Это означает, что прямое проброс портов через роутер к внешним сервисам невозможно без дополнительных инструментов, таких как NAT, VPN или технологии обратного туннелирования. Для корректной настройки важно точно определить, какие порты требуются для конкретного приложения и убедиться, что они не блокируются провайдером.
Первый шаг – идентификация текущего IP-адреса устройства и роутера. На Windows это можно сделать через команду ipconfig, на Linux – через ifconfig или ip addr. Далее необходимо проверить, является ли ваш внешний IP действительно серым, сверив его с публичными базами IP или сервисами типа 2ip.ru. Если IP совпадает с диапазонами частных сетей (10.x.x.x, 172.16–31.x.x, 192.168.x.x), это серый адрес.
Следующий этап – выбор метода проброса портов. На сером IP стандартный портфорвардинг на роутере не сработает, поэтому используются: 1) сервисы обратного туннелирования типа ngrok или frp, 2) VPN с выделенным публичным IP, 3) настройка UPnP для динамического открытия портов внутри локальной сети. Каждый метод имеет ограничения по скорости, безопасности и стабильности соединения, поэтому важно подбирать инструмент исходя из конкретных задач.
После выбора метода необходимо задать конкретные порты в конфигурации сервиса или клиента. Например, для ngrok указывается локальный порт и протокол, а туннель создается автоматически. В случае VPN требуется настроить маршрутизацию и NAT, чтобы трафик корректно перенаправлялся на локальный компьютер. На этом этапе рекомендуется использовать сетевые утилиты вроде nmap для проверки доступности портов из внешней сети, чтобы убедиться в правильности настройки.
Заключительный шаг – настройка правил безопасности. Любой открытый порт увеличивает риски атак, поэтому важно ограничивать доступ по IP или использовать аутентификацию на уровне приложения. Регулярная проверка открытых портов и логов подключений помогает предотвращать несанкционированный доступ и обеспечивает стабильную работу сервисов на сером IP.
Вот детальный и прикладной план статьи. Ровно 6 заголовков , без подзаголовков – только содержание под ними.
1. Проверка типа IP и ограничений провайдера
Проверьте договор с провайдером: у многих тарифов с серым IP доступ к входящим соединениям ограничен. Без смены тарифа или дополнительной услуги прямое открытие портов невозможно.
2. Использование VPN или туннелирования
Для обхода серого IP используйте VPN с функцией порт-форвардинга или SSH-туннель:
- Настройте WireGuard или OpenVPN с поддержкой статического публичного IP.
- Для SSH-туннеля:
ssh -R 2222:localhost:22 user@public-server, где2222– порт на публичном сервере. - Проверяйте доступность порта через
nc -zv public-server 2222или аналогичные утилиты.
3. Настройка маршрутизатора и проброс портов
Если провайдер выдает CGNAT без возможности смены IP, маршрутизатор использует локальную сеть. Для проброса портов на локальной машине:
- Зайдите в веб-интерфейс роутера (обычно 192.168.0.1 или 192.168.1.1).
- Создайте правило NAT/PAT: внешний порт → внутренний IP и порт.
- Проверяйте, что локальный firewall не блокирует выбранный порт (
ufw allow 8080или Windows Firewall).
4. Использование облачных прокси-сервисов
Если прямой проброс невозможен, применяйте сервисы типа ngrok, FRP, PageKite:
- ngrok:
ngrok tcp 22создаёт публичный TCP-туннель на выбранный порт. - FRP: настройка frps на сервере с публичным IP и frpc на локальном устройстве, правила
local_ipиlocal_portобязательны. - PageKite: для веб-приложений, обеспечивает HTTPS и постоянный публичный URL.
5. Проверка доступности портов и мониторинг
После настройки портов убедитесь, что они открыты и стабильны:
- Используйте
nmap -p 22,80,443 ваш_публичный_IPдля сканирования. - Мониторьте логи сервера:
sudo journalctl -u sshилиtail -f /var/log/nginx/access.log. - Настройте уведомления при недоступности порта через Pingdom или UptimeRobot.
6. Рекомендации по безопасности
Открытые порты на сером IP создают уязвимости. Минимизируйте риски:
- Используйте нестандартные порты для SSH, RDP и других сервисов.
- Включите двухфакторную аутентификацию и fail2ban для блокировки попыток взлома.
- Регулярно обновляйте программное обеспечение сервера и маршрутизатора.
- Ограничивайте доступ по IP-адресам и протоколам, если это возможно.
Как определить, что у вас серый IP и почему порты не открываются
Для проверки типа IP используйте комбинацию локальных и внешних методов:
| Метод | Описание | Пример действия |
|---|---|---|
| Проверка через сайт | Сравнение внешнего IP, который виден в интернете, с IP вашего роутера. | Перейдите на 2ip.ru и запишите показанный IP. Затем откройте настройки роутера и сравните с WAN-адресом. Если они отличаются или WAN-адрес начинается с 10.x.x.x, 172.16–31.x.x или 192.168.x.x – это серый IP. |
| Команда tracert / traceroute | Определение маршрута пакетов до внешнего узла. | В Windows откройте cmd и выполните tracert 8.8.8.8. Если первый или второй хоп указывает на приватный диапазон (10., 172.16–31., 192.168.), значит, трафик проходит через NAT провайдера. |
| Проверка через роутер | Анализ WAN-адреса устройства. | В интерфейсе роутера откройте раздел «Статус WAN» или «Интернет». Если IP относится к приватным диапазонам – это серый IP. |
Причины, по которым порты не открываются при сером IP:
| Причина | Описание |
|---|---|
| NAT провайдера | Внутренний NAT скрывает ваш IP за общим адресом, внешние соединения не доходят до вашего устройства. |
| Отсутствие маршрутизации | Серые IP не имеют прямого маршрута из интернета, поэтому проброс портов через роутер не работает. |
| Фильтры провайдера | Некоторые провайдеры дополнительно блокируют входящие подключения на серых адресах. |
Рекомендации:
- Запросить у провайдера публичный (белый) IP с прямым доступом.
- Использовать VPN с функцией порт-форвардинга.
- Проверять IP через несколько независимых сервисов для точной диагностики.
Какие порты и для каких задач действительно нужно открывать
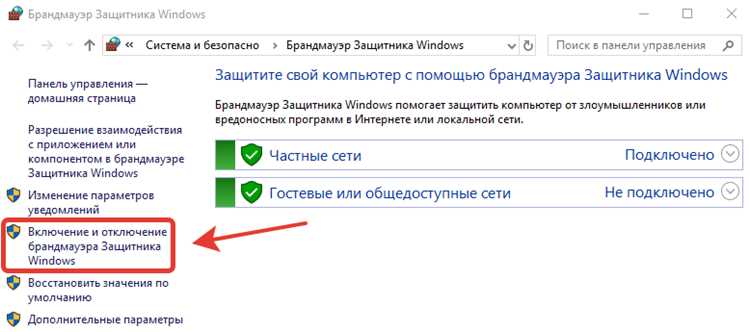
Для удаленного доступа к компьютерам и серверам обычно открывают порты TCP 22 для SSH на Linux и TCP 3389 для RDP на Windows. Использование нестандартных портов снижает риск автоматических атак.
Веб-сервисы требуют TCP 80 для HTTP и TCP 443 для HTTPS. Если сайт использует альтернативные протоколы, например WebSocket, открывают TCP 8080 или TCP 8443. FTP-серверы используют TCP 21 для команд и диапазон TCP 1024–1048 для передачи данных в пассивном режиме.
Для почтовых серверов необходимы порты TCP 25 для отправки, TCP 587 для SMTP с аутентификацией и TCP 143 или 993 для IMAP, TCP 110 или 995 для POP3. Неправильное открытие других портов почтовых протоколов увеличивает риск спама и компрометации.
Игровые и P2P-приложения часто требуют динамических портов. Например, Minecraft сервер использует TCP 25565, а BitTorrent-клиенты работают с диапазонами TCP/UDP 6881–6999. Открывают только необходимые для конкретного приложения порты, чтобы не создавать уязвимости.
Системы видеонаблюдения и IP-камеры обычно используют TCP/UDP 554 для RTSP и TCP 80/443 для веб-интерфейса. Если требуется удаленный доступ, ограничивают IP-диапазон для подключения.
В сети локальных устройств IoT открывают порты только для внутреннего взаимодействия, обычно TCP 1883 для MQTT и TCP 5683 для CoAP. Выход в интернет через эти порты должен быть строго контролируемым.
Для всех случаев важно документировать открытые порты, проверять их на внешней доступности через сервисы типа Shodan и ограничивать доступ с помощью firewall и NAT. Открывать порты, которые не нужны для конкретной задачи, не имеет смысла и создает угрозу безопасности.
Проброс портов на роутере: что можно сделать на сером IP
Серый IP-адрес присваивается провайдером в пределах локальной сети и не позволяет напрямую принимать входящие соединения из интернета. Прямой проброс портов на устройстве с серым IP невозможен, так как NAT провайдера блокирует внешние запросы. Однако есть несколько рабочих способов обхода этой ограничения.
1. Использование UPnP и NAT-PMP. Если провайдер позволяет UPnP, можно настроить автоматическое открытие портов для приложений внутри локальной сети. Для этого в настройках роутера включите соответствующую функцию и назначьте порты на конкретные устройства.
2. Облачные туннели. Сервисы типа Ngrok, Cloudflare Tunnel, ZeroTier создают безопасный туннель между локальным устройством и внешним сервером с публичным IP. Через такой туннель можно перенаправлять конкретные порты и получать доступ к внутренним сервисам извне.
3. Использование VPN с публичным IP. Подключение к внешнему VPN-серверу с выделенным публичным IP позволяет пробрасывать порты через VPN. Настраивается проброс конкретных портов на локальном устройстве через VPN-клиент и сервер.
4. Динамический порт-форвардинг через роутер провайдера. Некоторые провайдеры предоставляют возможность получения публичного IP за дополнительную плату или через опцию «статический IP». После подключения можно настроить стандартный порт-форвардинг на локальные устройства.
Прямое открытие портов на сером IP без внешнего туннеля или VPN не даст доступа извне. Рекомендуется комбинировать облачные туннели и VPN для стабильного и безопасного доступа к сервисам на устройствах с серым IP.
Запрос белого IP у провайдера как самый простой способ
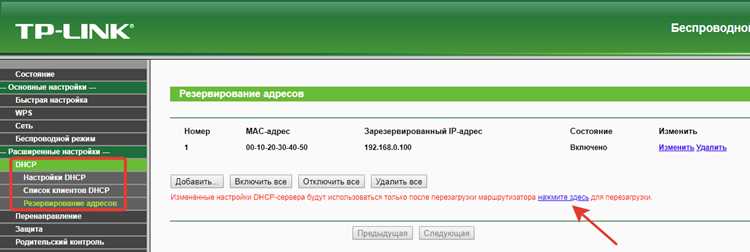
Перед обращением подготовьте информацию о вашем тарифе и оборудовании, чтобы провайдер мог сразу оценить совместимость. Уточните протоколы и ограничения: некоторые провайдеры блокируют определённые порты по умолчанию, даже при белом IP. Если требуется использование нестандартных портов, согласуйте их с поддержкой.
После получения белого IP настройте его на маршрутизаторе или сервере, используя инструкции провайдера. В случае статического адреса внесите IP, маску, шлюз и DNS в сетевые параметры устройства. Для динамического белого IP убедитесь, что ваше оборудование поддерживает обновление адреса автоматически через DHCP или PPPoE.
Белый IP исключает необходимость проброса портов через NAT или UPnP, обеспечивает прямой доступ к вашим сервисам и минимизирует задержки. Для организаций и пользователей с постоянной необходимостью внешнего доступа это наиболее безопасный и надёжный способ открыть порты без обходных методов.
Открытие портов через VPN, туннели и облачные сервисы
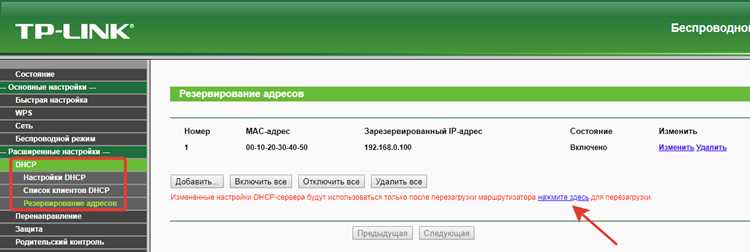
VPN-сервисы с публичным IP: Для обхода ограничения серого IP можно использовать VPN-провайдеров, предоставляющих статический публичный IP. После подключения к VPN открытие портов выполняется через панель управления провайдера. Например, сервисы NordLayer или Private Internet Access позволяют назначить конкретный порт для входящих соединений. Необходимо указать протокол (TCP/UDP) и убедиться, что фаервол хоста разрешает трафик.
SSH-туннелирование: Если есть сервер с публичным IP, можно настроить локальный порт на вашем устройстве на проброс через SSH. Команда выглядит как ssh -R публичный_порт:localhost:локальный_порт user@server. Это позволяет внешним клиентам обращаться к вашему сервису через публичный порт сервера, минуя серый IP. Для постоянной работы рекомендуется использовать autossh с опцией автопереподключения.
Облачные прокси и туннели: Сервисы вроде ngrok, Cloudflare Tunnel или ZeroTier создают туннель между вашим локальным сервером и публичным адресом. Настройка включает регистрацию приложения, указание локального порта и получение публичного URL или порта. В отличие от VPN, такие туннели часто предоставляют динамические порты, но поддерживают HTTPS и TCP, что облегчает настройку веб-сервисов и баз данных.
Рекомендации по безопасности: При пробросе портов через VPN или туннели обязательно использовать аутентификацию и шифрование. Для SSH-туннелей включайте ключи и ограничивайте доступ по IP. Для облачных сервисов проверяйте список разрешенных клиентов и применяйте ограничения по протоколам. Это снижает риск несанкционированного доступа при открытии портов через серый IP.
Проверка безопасности и стабильности после открытия портов
После открытия портов на сером IP критически важно убедиться, что доступ к сети не создает угроз безопасности и не снижает стабильность соединения. Следующие шаги помогут провести детальную проверку.
-
Сканирование открытых портов: Используйте инструменты типа
nmapилиmasscanдля проверки, какие порты действительно открыты и доступны извне. Пример команды:nmap -Pn -p 80,443,22. -
Проверка уязвимостей: Проверьте открытые сервисы на известные CVE. Используйте
OpenVASилиNessus. Фокусируйтесь на сервисах с удаленным доступом, особенно SSH, RDP и веб-серверы. -
Тестирование стабильности соединения: Выполните нагрузочное тестирование открытых портов с помощью
iperf3илиpingдля оценки потерь пакетов и задержек. Нормальные значения потерь пакетов – до 0,5%, задержка – не более 50 мс для локальной сети. -
Логи и мониторинг: Включите системный аудит и ведение логов доступа к портам. Проверяйте:
- необычные попытки подключения;
- периодические сбои соединения;
- повышенную нагрузку на процессор и память.
-
Ограничение доступа: Используйте firewall или iptables для ограничения доступа только с доверенных IP. Пример правила:
iptables -A INPUT -p tcp -s <доверенный_IP> --dport 22 -j ACCEPT. -
Регулярные проверки: Сканирование портов и анализ логов проводите не реже одного раза в неделю или после изменения конфигурации сети.
Комплексная проверка безопасности и стабильности после открытия портов снижает риск внешних атак, предотвращает перегрузки сервиса и обеспечивает предсказуемую работу сети.
Вопрос-ответ:
Что такое серый IP и почему стандартное открытие портов на нём не работает?
Серый IP — это адрес, который выдаёт провайдер внутри своей сети и который не виден напрямую в интернете. Из-за этого маршрутизаторы за серым IP не могут принимать входящие соединения извне. Стандартное проброс портов в роутере работает только для публичных адресов, поэтому для серого IP нужно использовать дополнительные методы, такие как VPN или облачные сервисы, которые создают туннель между вашим устройством и интернетом.
Какие способы позволяют обойти ограничение серого IP и получить доступ к портам?
Существует несколько методов обхода. Один из них — использование VPN-сервиса с публичным адресом, который перенаправляет трафик на ваше устройство. Другой способ — настройка удалённого сервера с белым IP, который будет переадресовывать соединения на локальный компьютер. Также можно применить технологию UPnP или специальные сервисы облачного NAT, которые позволяют пробросить порты через провайдера.
Можно ли открыть конкретный порт для игры или сервера на сером IP без VPN?
Прямого способа без VPN или облачного сервера нет. Серый IP физически ограничивает входящие соединения. Если провайдер не предоставляет белый IP, единственный путь — создать промежуточный канал через сторонний сервер или использовать программные решения, которые имитируют белый IP, например облачные NAT-сервисы. Это позволит направить запросы на конкретный порт, как будто устройство находится в сети с публичным адресом.
Как проверить, открыт ли порт на устройстве с серым IP?
Проверить порт напрямую не получится, так как внешние сервисы его не видят. Можно протестировать соединение через промежуточный сервер или сервис типа онлайн-тестирования портов, подключённый через VPN. Если используется облачный туннель или переадресация, проверка должна проводиться через этот канал, чтобы убедиться, что трафик корректно проходит на ваше устройство.
Какие риски связаны с открытием портов на сером IP через сторонние сервисы?
При использовании облачных или VPN-решений трафик проходит через внешние серверы, что создаёт потенциальные угрозы безопасности. Если сервис ненадёжный, данные могут перехватываться или использоваться третьими лицами. Также неправильная настройка переадресации портов может привести к случайному доступу к устройству извне. Поэтому важно выбирать проверенные сервисы и ограничивать доступ только необходимыми портами.
Почему на сером IP не получается открыть порты напрямую и что можно сделать по шагам?
Серый IP означает, что устройство находится за NAT у провайдера, поэтому входящие подключения извне до него не доходят. Проверить это можно, сравнив IP в роутере с адресом на сайте проверки — они будут различаться. Дальнейшие действия такие: сначала уточните у провайдера, доступна ли услуга выдачи белого IP и на каких условиях. Если такой вариант не подходит, настройте проброс через VPN с поддержкой port forwarding: регистрируетесь у сервиса, получаете внешний адрес и порт, затем указываете эти данные в приложении или на сервере. Еще один путь — использовать обратный туннель (SSH, WireGuard): внешний сервер принимает соединение и перенаправляет трафик к вам. После настройки проверьте порт сканером с внешней сети и убедитесь, что фаервол на компьютере или роутере не блокирует соединение.

 Загрузка...