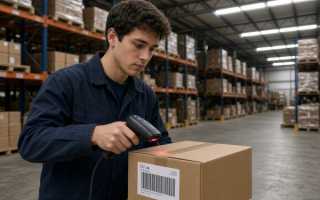
Специалисты «Лаборатории Касперского» обнаружили уязвимость в беспроводных сканерах штрихкодов, которая может открыть хакерам путь в складские сети и нарушить отгрузку заказов интернет-магазинов.

Речь идет о ранее неизвестном векторе проникновения в системы управления складом, который эксперты выявили в октябре 2026 года в ходе комплексного аудита безопасности складской ИТ-инфраструктуры. Слабое место — отсутствие аутентификации между сканером и базовой станцией. Это превращает обычный сканер в потенциальную точку входа в складскую сеть. Уязвимость зафиксирована на оборудовании нескольких производителей.
Схема атаки выглядит так: сотрудник работает с беспроводным сканером, привязанным к базовой станции, а злоумышленник, находясь в зоне действия радиосигнала, перехватывает Bluetooth-адрес станции — например, через пассивный анализ трафика. Установив соединение, он отправляет на станцию вредоносную нагрузку в виде имитации нажатий клавиш. Станция передает ее на подключенный ПК, и тот воспринимает данные как обычный ввод пользователя. В итоге атакующий получает начальный доступ к устройству внутри складской сети, связанной с критически важными системами, и может добиться удаленного выполнения кода без участия конечного пользователя. Похожие сценарии возможны и через другие элементы складской инфраструктуры — терминалы сбора данных и термопринтеры.
Руководитель отдела сервисов промышленной безопасности «Лаборатории Касперского» Сергей Сидоров отметил, что в 2026 году розница и логистика полностью цифровизированы — от платформ управления бизнесом до устройств в руках каждого сотрудника. Поэтому любая технология, включая самый обычный сканер штрихкодов, способна стать входной точкой для взлома и дестабилизировать работу всей экосистемы. Защиту складам и ретейлерам, по его словам, нужно выстраивать комплексно, на каждом уровне инфраструктуры.
Компания рекомендует проверять каждое новое устройство перед подключением к сети, отключать неиспользуемые Bluetooth-интерфейсы и применять надежные механизмы аутентификации. Также стоит сегментировать складские сети, оставляя только необходимые соединения, своевременно ставить обновления безопасности на устройства и WMS и ограничивать права учетных записей до минимально необходимых. Дополнительно эксперты советуют регулярно проводить учения по моделированию путей кибератаки, включая сценарии с инсайдерами, и повышать осведомленность сотрудников в области кибербезопасности.

 Загрузка...